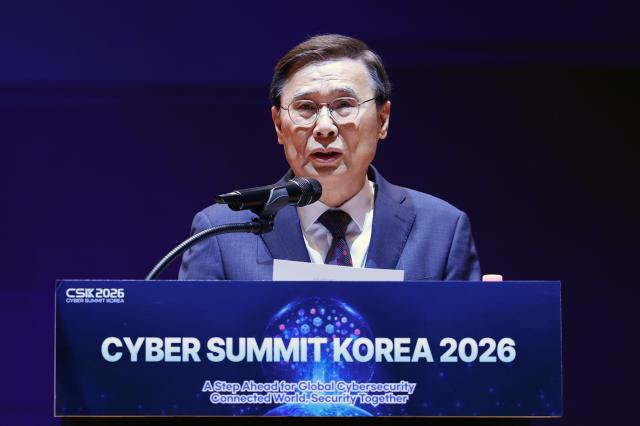
国家情報院は17日、ソウルのコエックスでグローバルサイバーセキュリティイベント『サイバーサミットコリア(CSK)2026』を開幕し、国家サイバーセキュリティ政策とAIセキュリティ政策の改訂方向を発表した。
まず、今年で14年を迎える『国家クラウドコンピューティングセキュリティガイドライン』をAIとクラウド技術の環境変化に合わせて見直す。公的分野に民間クラウドを導入する際に適用されていたセキュリティ基準も国際標準と技術環境を反映して改善する予定である。
クラウドの格付け基準もシステムからデータに変更する。現在はシステムの重要度に応じて上・中・下の等級に分けられているが、改正案では国家網セキュリティ体制(N2SF)に基づき、データの重要度に応じて機密(C)、敏感(S)、公開(D)情報に分類する。
AIなどの新技術サービスに対するクラウド検証の例外も設ける。公的機関のように公開情報のみを処理し、敏感な個人情報を扱わない場合や、医療用ロボットのように特定目的の機器に依存するクラウドサービスが対象となる。
クラウドセキュリティ検証体制も改訂する。科学技術情報通信部が評価・認証した内容を基に、国家情報院がセキュリティ遵守の有無を確認する方式から、国家情報院中心の検証体制に統合・運営する方針を進める。
国家情報院は2028年までに国家脆弱性データベース(DB)を構築し、国内外で流通する商用および公開ソフトウェアの脆弱性情報を収集する計画である。脆弱性の報告・措置・公開制度も今年の試験事業を経て2028年には国家公的機関に拡大する予定である。
網セキュリティ体制も従来の網分離中心からN2SFに転換する。今年5月に改正された国家サイバーセキュリティ基本指針を基に、業務環境やデータの重要度などを考慮してセキュリティレベルを適用する体制を高度化する。
AI自体に対するセキュリティ政策も整備する。国家情報院は昨年、AIセキュリティ脅威に対応するため、国家人工知能セキュリティセンターを設立した。今年上半期には290以上の国家・公的機関を対象にAI導入およびセキュリティ管理の実態を調査し、その中から17機関を対象にAIシステムのセキュリティ点検とセキュリティ検証活動(レッドチーミング)を行っている。
* この記事はAIによって翻訳されました。
亜洲日報の記事等を無断で複製、公衆送信 、翻案、配布することは禁じられています。
