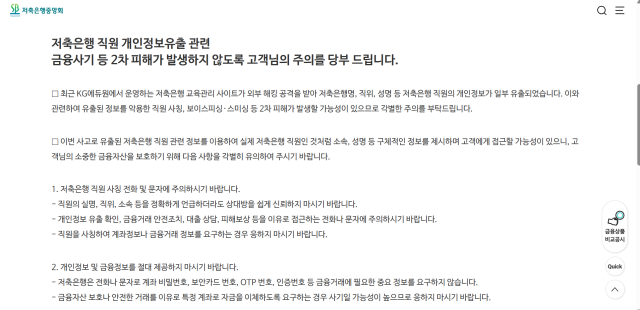
貯蓄銀行の職員が利用する教育管理サイトがハッキング攻撃を受け、職員の個人情報が外部に流出した。貯蓄銀行中央会は流出した情報を悪用した職員を装った金融詐欺などの二次被害に注意するよう呼びかけた。
19日、金融業界によると、貯蓄銀行中央会は18日にホームページを通じて職員の個人情報流出に関する注意事項を通知した。ハッキング被害が発生したのは、教育会社KGエデュワンが運営する貯蓄銀行職員向けの教育管理サイトである。
今回の事故で、貯蓄銀行職員の所属会社名や職位、名前などの情報が流出したことが確認された。ただし、中央会は正確な流出人数や被害を受けた貯蓄銀行の数、ハッキング発生時期など具体的な被害規模は公開していない。
中央会は流出した個人情報がボイスフィッシングやスミッシングなどの金融詐欺に利用される可能性があると説明した。実際に貯蓄銀行職員の名前と所属を利用して顧客に連絡し、個人情報流出の事実を確認するための別途の措置が必要だと騙す手法である。
これに対し、中央会は発信者が不明なメッセージのインターネットアドレス(URL)にアクセスせず、資産保護などを名目に特定の口座にお金を送金するよう求められても応じないよう呼びかけた。
* この記事はAIによって翻訳されました。
亜洲日報の記事等を無断で複製、公衆送信 、翻案、配布することは禁じられています。
