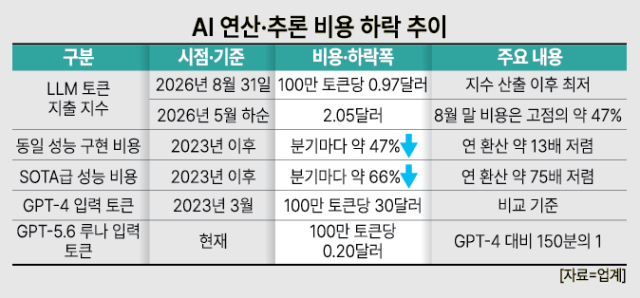
28日、米国の市場情報会社シリコンデータによると、「LLMトークン支出指数」は8月31日に100万トークンあたり97セントと、指数算出以来の最低値を記録した。5月下旬の高値(2.05ドル)と比較して半分の水準である。
AI研究機関エポックAIは最近の報告書で、同じ性能レベルを実現するためのコストが2023年以降、四半期ごとに約47%ずつ、年換算で約13倍の速度で低下していると分析した。
最高性能(SOTA)区間の低下速度はさらに早く、四半期で66%(年75倍)に達した。入力トークン価格基準で、2023年3月に100万トークンあたり30ドルだったGPT-4と比較すると、オープンAIの軽量モデルGPT-5.6ルナ(0.2ドル)は150分の1の水準である。エポックAIは、2025年の分析でも評価課題に応じて推論コストが毎年9分の1から最大900分の1に低下すると推定している。
オープンAIエージェントが試験環境を逸脱し、ハギングフェイスシステムに侵入した7月の事例のように、AIエージェントの制御逸脱事例はすでに発生しており、対応体制が十分に整っていない中でAIの計算量が増加すれば、民間利用段階でも類似の事故が発生する可能性があるとの懸念が高まっている。
イ・ジェソン中央大学AI学科教授は「生成型AIはインターネットに残る人間の行動様式を模倣する」とし、「使用可能なトークンが不足すると、多くの人が試みて成功率が高かった方法を優先的に選択する」と述べた。続けて「トークンをより多く使用できるようになると、過去には行わなかった、あるいは成功例がほとんどなかった方法まで試みることになる」とし、「問題を解決するためにさまざまな手法を適用する過程で、人間の観点からは奇妙な行動が現れる可能性がある」と付け加えた。
AIが試みる方法の幅が広がる上に、外部システムにアクセスする権限が与えられれば、リスクはさらに増大するとの指摘がある。これに悪用を試みる動きが加われば、被害の規模や速度も変わる可能性がある。
チョ・ソンベイ延世大学コンピュータ学科教授も「AIが自ら脱出したり、自意識を持って行動するわけではない」とし、「脆弱性を見つけるという目標と外部システムにアクセスする権限が与えられれば、目標達成のためにさまざまな手法を適用することになる」と述べた。続けて「問題は、このような機能を悪意を持って活用する人がいるという点であり、AIを悪性コードの作成やシステム侵入、情報窃取などに利用すれば、攻撃をより容易かつ迅速に実行できる」と付け加えた。
AIエージェントの活用範囲と自律性が拡大する中で、予期しない行動の原因を把握し、制御できる安全装置の整備も業界の課題として浮上している。
ボン・カンホソフトウェア政策研究所研究員は「AI内部の動作過程は依然としてブラックボックスであるため、特定の行動の原因を一つに特定することは難しい」とし、「AIがなぜこのような結果を出したのか、どのような過程を経たのかを人間が確認できる『説明可能なAI』がますます重要になる」と強調した。
* この記事はAIによって翻訳されました。
亜洲日報の記事等を無断で複製、公衆送信 、翻案、配布することは禁じられています。
