[写真:国土交通省]
運行中の自動車がハッキングされ、ハンドルなどの主要装置が運転者の意図と異なる動作をする事態に備え、政府と民間が共同で模擬訓練を実施する。
国土交通省は、15日に現代自動車の板橋AVP本部で「自動車サイバーセキュリティ事故対応民間・官庁共同模擬訓練」を行うと発表した。
今回の訓練は、自動車サイバーセキュリティ管理体制(CSMS)の施行後、実際の事故発生時の対応手順と関係機関間の連携が円滑に機能するかを確認するために実施される。実際の車両やシステムをハッキングするのではなく、仮想の事故状況を段階的に設定し、各機関が実際の事故と同様に報告・報告・措置を行うシミュレーション訓練方式で進められる。
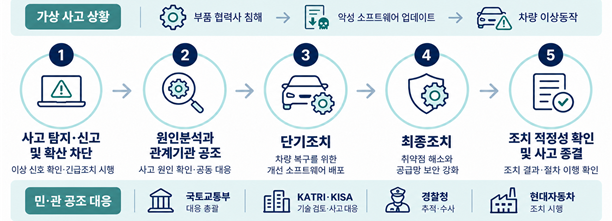
訓練では、自動車部品協力会社のサーバーがハッキングされ、悪性コードが隠されたソフトウェアが無線更新(OTA)を通じて車両に配布され、これにより車両が異常動作する状況を想定する。車両のソフトウェア依存度が高まるにつれて、完成車だけでなく部品メーカーやソフトウェア供給業者などのサプライチェーンのセキュリティ管理も自動車の安全を左右する重要な要素として浮上している。
訓練は、事故の検出・報告および拡散防止から始まり、原因分析と関係機関の連携、車両復旧のための短期措置、脆弱性解消とサプライチェーンのセキュリティ強化のための最終措置、措置の適正確認および事故の終結という順序で進行する。
現代自動車が異常信号を検出し事故を報告すると、自動車安全研究院(KATRI)が技術検討と国土交通省への報告を担当する。韓国インターネット振興院(KISA)は侵害原因を分析し、警察庁はハッカーの追跡と捜査を担当する形で関係機関間の連携体制を確認する。
その後、ソフトウェアの配布を中止し、改善されたソフトウェアを配布して車両を復旧する。未措置の車両の追跡や車両防御層および協力会社のセキュリティ強化など、事故の拡散防止から再発防止までの全過程も実際の手続きに従って実施される。
朴俊亨国土交通省モビリティ自動車局長は「自動車サイバーセキュリティ事故は一般的なサイバーセキュリティ事故とは異なり、国民の生命と安全に直結する」と述べ、「今回の民間・官庁共同訓練を契機に関係機関間の役割と連携体制を持続的に補完し、国家安全保障と国民安全を最優先とする自動車サイバーセキュリティ環境を構築していく」と語った。
* この記事はAIによって翻訳されました。
亜洲日報の記事等を無断で複製、公衆送信 、翻案、配布することは禁じられています。
