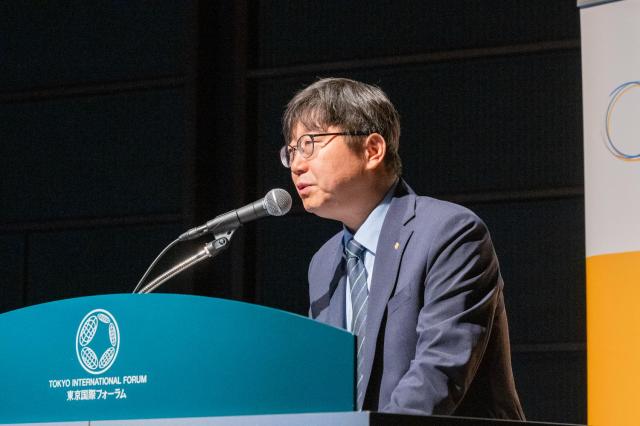
金融保安院の朴相源院長は、最近発生した金融保安院のハッキング事件について公式に謝罪し、再発防止策を講じる意向を示した。
朴院長は、12日にソウルの汝矣島コンラッドホテルで開催された『金融情報保護カンファレンス(FISCON 2026)』において、「9日に自社評価システムで発生した情報流出事件により、国民や金融業界の関係者に大きなご心配をおかけしたことをお詫び申し上げる」と述べた。
彼は、「金融保安専門機関として高いレベルのセキュリティを維持すべきにもかかわらず、今回の事件が発生したことについて申し訳なく思う」と頭を下げた。
続けて、「現在、追加の流出の有無や事故の原因を徹底的に究明しており、金融保安院全体のシステムを点検し、根本的な再発防止策を講じる」と強調した。
朴院長は、「今回の事件を契機に情報保護体制全般を改善し、金融会社のセキュリティを支える役割をより一層果たしていく」と付け加えた。
これに先立ち、金融保安院は9日に金融会社が評価資料を提出する『情報保護常時評価サイト』で異常なアクセスを検知し、サービスを遮断した。その後、金融委員会などの関係機関に事故の事実を報告した。
現在までに、金融会社48社のファイル130件以上が流出したと推定されている。金融保安院は警察に接続インターネットアドレス(IP)の追跡捜査を依頼しており、金融委員会と金融監督院は金融保安院を対象に現場検査を進めている。
* この記事はAIによって翻訳されました。
亜洲日報の記事等を無断で複製、公衆送信 、翻案、配布することは禁じられています。
