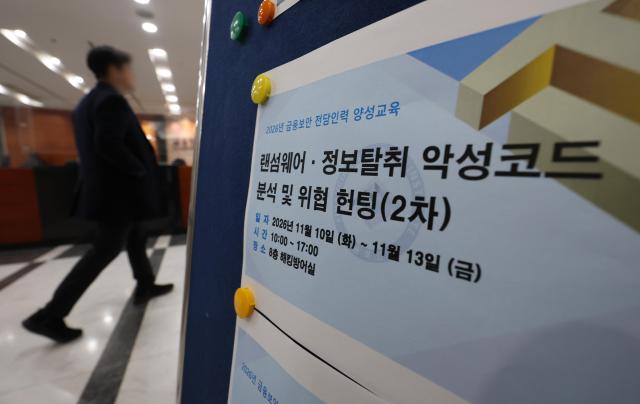
金融会社が個人情報を適切に保護しているか確認するために収集した資料から、個人情報が漏洩した。9日、金融保安院の情報保護常時評価システムでハッキングによる情報漏洩が確認された。金融業界のセキュリティを点検する機関の防御能力は誰が検証したのか。金融当局は今回の事故を個別のシステムの問題で終わらせてはならない。
漏洩した資料には、行政書式に含まれる名前・生年月日などの個人情報300件以上と、名前・電話番号の一部が隠されたシステム利用者情報350件以上が含まれている。金融保安院は金融会社のシステム構成図や住民登録番号・個人信用情報などの顧客の敏感情報は漏洩していないと説明した。事故の範囲は正確に区分する必要がある。しかし、一部の識別情報が隠されていても、メールなどはなりすましやフィッシングに悪用される可能性がある。金融取引情報ではないからといって被害を軽視してはならない。
金融保安院は今年、約3000の金融会社を対象にアクセス権限や接続記録、暗号化、侵入検知・遮断などを重点的に点検すると発表した。聯合ニュースは、ハッカーが権限承認の脆弱性を悪用し、金融監督院の権限の偽アカウントで資料にアクセスしたと報じた。事実であれば、金融機関に要求した基本的なコントロールを自ら守れなかったことになる。調査で確認するが、高度化した攻撃という説明で責任を曖昧にしてはならない。
すべての攻撃を防ぐ完璧なセキュリティは難しい。しかし、専門機関の事故を避けられないこととして片付けることはできない。原因調査には外部の専門家が参加し、侵入経路や検知・遮断にかかった時間を検証する必要がある。復旧時には脆弱性が実際に除去されたか再試験しなければならない。改善計画を提出したからといって点検を終わらせてはならない。
評価のために個人情報が含まれた書式を収集する手続きも見直す必要がある。実際の人的情報が必要だったのか、仮想の情報や識別情報を削除した資料で代替できなかったのか確認する必要がある。収集する情報とアクセス権限は最小限にし、保管する必要がなくなった資料は削除しなければならない。個人情報保護を確認する過程が新たな漏洩リスクを生むことがあってはならない。
金融委員会と金融監督院は11日、現場点検に着手した。当局は5日にも金融業界580社の外部接点と内部統制の全数点検を予告した。今や金融保安院のセキュリティレベルをいつ、どのように確認したのかも明らかにする必要がある。該当システムが点検から漏れていた場合はその理由を、点検を受けても漏洩した場合は評価基準と検証方法の限界を説明しなければならない。対策発表と点検指示だけで監督責任を果たしたとは言えない。
責任を実務者だけに問うべきではない。経営陣が必要な人員と予算を確保したのか、リスク報告を受けても対策を先延ばしにしたのかを調査する必要がある。管理の怠慢や隠蔽が確認されれば、機関長や責任者にそれに見合った責任を問わなければならない。経営陣はセキュリティに必要な投資と人員を確保する責任を、被害者の注意義務で代替してはならない。
金融保安院は二次被害が発生した場合、賠償すると明らかにした。漏洩項目とリスクを迅速に個別通知し、被害受付窓口と処理期限を提示する必要がある。漏洩経緯や項目など、被害救済に必要な資料も提供しなければならない。個人が金融会社と機関を行き来し、事実関係を確認することを放置してはならない。
金融会社にセキュリティを要求する機関がまずその基準を守らなければならない。当局は是正措置の責任者と完了期限を定め、実施結果まで確認しなければならない。国民に必要なのは点検回数ではなく、個人情報を信頼して預けられる根拠である。
* この記事はAIによって翻訳されました。
亜洲日報の記事等を無断で複製、公衆送信 、翻案、配布することは禁じられています。
