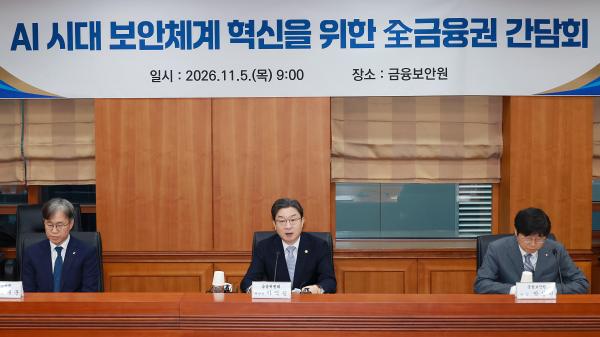
金融当局は、人工知能(AI)を利用したハッキングに対応するため、金融機関間の脅威情報共有を拡大し、ネットワーク分離規制の解除を推進する。専門家は、攻撃の速度に合わせてセキュリティ人員の専門性と対応手順を改善しつつ、保護が難しいデータやサービスについてはネットワーク分離解除の時期を調整する必要があると助言している。
5日、金融委員会が発表したセキュリティ体制革新策によれば、金融機関が把握した攻撃の兆候を他の金融機関に迅速に通知する情報共有体制が強化される。金融監督院と金融セキュリティセンターが把握した脅威情報に加え、各金融機関が検知した侵害試みの情報も共有される。来月の試験運用を経て、来年の第1四半期に活用を目指して推進される。
脆弱性分析・評価の周期も、大手金融機関から年1回から2回に増加する。人員と予算が不足している中小型金融機関には、金融セキュリティセンターがAIを用いて外部接点の脆弱要因を特定し、リスクに応じた対策の優先順位と対応策を提供する。
重要なのは、攻撃の速度に追いつけるかどうかである。ある情報セキュリティ専門家は「AIを利用した攻撃は機械の速度で行われるため、人間が一つ一つ確認し、意思決定を行うと、対応のゴールデンタイムを逃す可能性がある」と述べ、セキュリティ人員の専門性と対応手順を同時に改善する必要があると強調した。
金融当局はAI基盤の防御能力を高めるため、ネットワーク分離規制の全面解除も推進する。金融委員会はこれを議論するタスクフォース(TF)を構成することを決定した。内部業務ネットワークと外部インターネットネットワークを分離するネットワーク分離は、外部侵入を防ぐ装置であるが、生成型AIやクラウドの活用を制約するとの指摘があった。
ただし、データやサービスごとに必要な保護レベルを考慮する必要があるとの助言も出ている。イム・ジョンイン考慮大学情報保護大学院教授は「ネットワーク分離解除を原則としつつ、現在の防御レベルで十分に保護が難しい特定のデータや内部サービスについては、例外的に解除時期を遅らせる方式でアプローチすべきだ」と述べた。
* この記事はAIによって翻訳されました。
