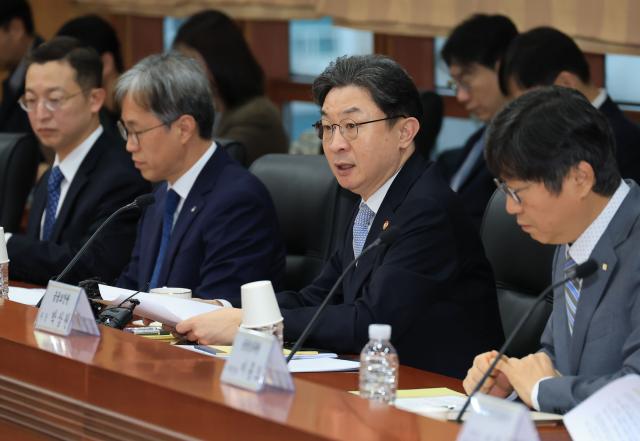
李億元金融委員長が5日、ソウルの金融セキュリティセンターで開催された『AI時代のセキュリティシステム革新に向けた全金融業界の懇談会』で発言している。 [写真=聯合ニュース]
金融当局は、約580の金融機関を対象にセキュリティの全般的な点検を実施する。セキュリティネットワークから内部統制システムまでを調査し、重大な管理不備や対応の怠慢が明らかになった場合、最高経営者(CEO)にも責任を問うことにした。
金融委員会は5日、ソウルの金融セキュリティセンターで李億元金融委員長の主宰により『AI時代のセキュリティシステム革新に向けた全金融業界の懇談会』を開催し、この方針を発表した。
点検対象は、銀行・保険・証券に加え、仮想資産業・電子金融業・オンライン投資連携金融業など全業界に及ぶ。従業員管理や内部業務、提携業務など外部からアクセス可能なすべての業務領域と認証・アクセス制御システムの運用実態を調査する計画である。重大な脆弱性が発見された場合、金融監督院と金融セキュリティセンターが直接現場点検に入る。
今回の措置は、金融業界全体に広がった侵害事故に起因するものである。過去1か月間に、37の金融機関から約47万3000件の情報が漏洩した。いくつかの小規模な仮想資産取引所や電子金融業者、オンライン投資業者では、会社の管理資金が盗まれる事故も発生した。盗まれた規模は約1億ウォンとされている。
当局は、CEOや情報保護最高責任者(CISO)など内部統制システム全般も徹底調査する。点検結果を基に、来年1四半期中に『セキュリティ内部統制ガイドライン』を策定し、施行する計画である。
李億元委員長は、相次ぐ侵害事故について「我々の金融システムのセキュリティ体制全般を根本的に転換しなければならないという厳重な警告である」と診断した。続けて「重大な管理不備や対応の怠慢に対しては、CEOを含む経営陣の責任を関連法令に基づき厳格に問う」と強調した。
* この記事はAIによって翻訳されました。
亜洲日報の記事等を無断で複製、公衆送信 、翻案、配布することは禁じられています。
