李在明大統領が昨年6月に欧州を訪問した際、公軍1号機に搭乗した168名の個人情報が約5ヶ月間オンラインで無防備に露出していたことが明らかになり、外務省のサイバーセキュリティ管理が連日批判を受けている。漏洩経路は特定されていないが、漏洩したファイルが外務省の様式で作成されたと推測され、作成者名に外務省の英語略称『MOFA』が記載されていたとの報道があり、波紋が広がることが予想される。
外務省は4日、作成者名に関する論争について「警察庁など関係機関と共に事実関係を確認中であり、具体的な回答は難しい」と述べた。外務省が明確な立場を示さない中、作成者名がMOFAであることが確認されれば、該当文書が外務省で作成された可能性が高まると見られる。
前日、外務省の関係者は記者団に対し、ハッキングではなく漏洩であると推定されると述べた。関係者は「メールシステムや対外コミュニケーション窓口など、我々のシステムに対する緊急セキュリティ点検を実施した」とし、「ウイルス検査サイトにファイルが掲載された時点で、資料漏洩や無断ハッキング、不正アクセスなどは確認できなかった」と説明した。特に外務省は今回の事態が最近発生した国立外交院のハッキング事件とは異なると強調した。
また、セキュリティ文書を扱う内部業務網とインターネット網は分離されているが、内部業務網で共有された資料を誰かが移動式記憶媒体(USB)で持ち出すなどの問題が発生する可能性が指摘されている。外務省は該当サイトに露出した様式が外務省の様式であると推定しつつも、漏洩経路については予断を許さないとした。外務省職員の行為であることが明らかになった場合、適切な措置が取られることが予告された。
朴忠權国民の力の首席代弁者はこの日、フェイスブックに「李在明政権の二重基準のセキュリティ惨事」とし、「政府は報道の直前にこれを把握した」と投稿した。続けて「セキュリティ文書とされるファイルはパスワードなしでアップロードされ、国立外交院のハッキングが明らかになった7月にもこのファイルはそのままだった。基本的なセキュリティ規則さえも破ったアマチュアの国政運営」と批判した。
さらに「企業で漏洩すれば『会社が潰れる事態』であり、政府で漏洩すれば『黙っていること』なのか。企業に適用した基準を今度は政府が受ける番だ」と非難した。李大統領がクーパン問題の際に「規則を違反して国民に被害を与えれば、会社が潰れるほどの経済的制裁を課すべきだ」と述べた発言を引き合いに出したものである。
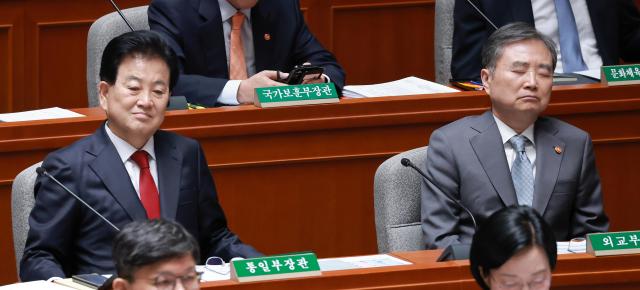
一方、外務省は来年度のサイバーセキュリティ予算案を155億ウォンに編成した。今年の38億ウォンから4倍以上増加した数字である。この予算案は国会の審査を経て確定される予定であり、国会予算決算特別委員会がこの日から2日間、総合政策質疑に入ることから、趙賢外務部長に対する厳しい検証が行われる可能性も取り沙汰されている。
* この記事はAIによって翻訳されました。
亜洲日報の記事等を無断で複製、公衆送信 、翻案、配布することは禁じられています。
