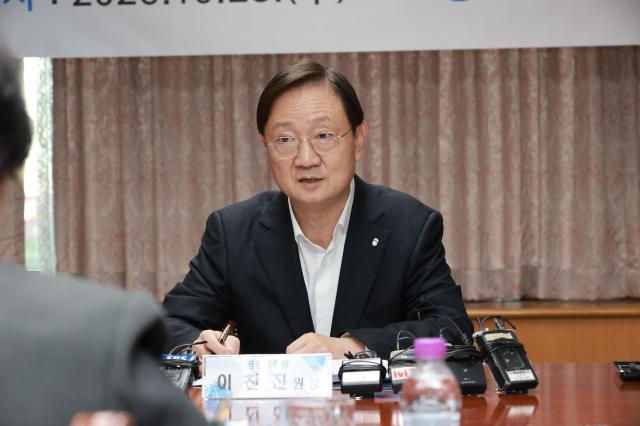
イ・チャンジン院長は3日、役員会議で最近の金融機関のハッキング事故に関する業種別対応状況を確認し、情報技術(IT)セキュリティ強化策を議論した。
金融監督院は、最近のハッキング事故が銀行だけでなく、証券・保険などの伝統的金融機関や電子金融取引法の適用を受けない企業にも広がっていると診断した。仮想資産事業者やオンライン投資連携金融業者などでは実際に金銭的被害が発生しているため、対応レベルを引き上げる必要があるとの判断である。
院長は、金融会社がセキュリティの脅威や脆弱性を自ら特定し、対応する全社的自律セキュリティ体制を早急に構築する必要があると強調した。最高経営者(CEO)を含む経営陣と取締役会がITの安全性確保を顧客の信頼の基盤であり、核心的な生存戦略と認識し、来年度のセキュリティ予算と人員拡充に先頭を切るべきだと述べた。
金融監督院は、まずハッキング事故が発生した会社について、既に配布したセキュリティ注意事項と自主点検が適切に行われたかを確認することにした。特に、総合金融投資事業者や保険会社などの大手金融機関で事故が発生した場合、銀行業界に適用される検査・制裁方針と同様に、CEOなど経営陣の責任も厳しく問う計画である。基本的なセキュリティ管理の点検と脆弱性改善を継続的に指導していたにもかかわらず、形式的な点検や管理の不十分さから事故が発生した場合、経営陣の役割が適切であったかを検討する方針である。
セキュリティ義務を怠った金融会社に対する制裁も強化する。基本管理が不十分でセキュリティの脆弱性を放置した結果、ハッキング事故が発生した場合、売上の3%まで懲罰的課徴金を課すことができるようにする電子金融取引法改正案の国会通過を推進する。この改正案は昨年11月に提出された。
法改正前にも金融会社のセキュリティ強化を促すための方策を講じる。事故の発生状況に応じて監督分担金を差別的に課す方策も検討することにした。
追加事故を防ぐため、全金融業界の外部接点も全数点検する。銀行・証券・保険会社だけでなく、法の適用対象から除外された法人保険代理店(GA)、貸金業者、仮想資産事業者、オンライン投資業者なども点検対象に含まれる。金融監督院はIT専門人材を総動員して点検の実施状況を確認し、形式的な点検にとどまった場合は厳重な措置を講じる方針である。
特に、顧客や金融会社の資産を扱うシステムに接続されている外部接点は、攻撃を受けた場合に金銭的被害につながる可能性があるため、優先的に点検する。脆弱性が解消されるまで、原則として外部アクセスを遮断する方針である。
金融監督院は金融業界のITセキュリティに対する監督・検査能力を高めるため、セキュリティ専任組織を新設し、IT専門人材も拡充することにした。
* この記事はAIによって翻訳されました。
亜洲日報の記事等を無断で複製、公衆送信 、翻案、配布することは禁じられています。
