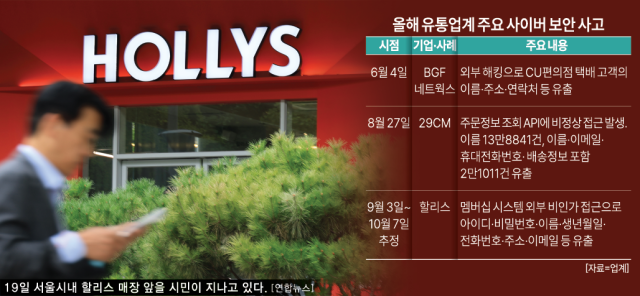
19日、業界によると、コーヒーチェーンのハリスはこの日、公式声明を発表し、韓国インターネット振興院(KISA)に報告した個人情報流出の規模が約276万件であると明らかにした。重複会員を含め、2009年から2020年2月11日までの累積顧客データと推定される。流出項目はID・パスワード、名前、生年月日、電話番号、住所、メールアドレス、重複加入確認情報(DI)、サービス利用関連情報などである。
ハリスは、仮想通貨マイニングを目的とした会員情報を使用するクラウドサービスへの異常なアクセスが行われたと把握している。
ハリスは16日に会員システムへの不正アクセスが発生し、個人情報が流出した事実を確認し、18日夜に顧客に個別の案内メッセージを送信した。会社が把握した流出時点は先月3日から今月7日までであり、攻撃が始まってから1ヶ月以上も侵害事実に気付かなかったことになる。
事故以降、顧客への案内方法が十分であったかについて批判が出ている。ホームページの最初の画面には個人情報流出の事実を知らせるポップアップや別のバナーが表示されず、利用者はお知らせを直接探しに行かなければ関連内容を確認できない状況である。自分の情報が実際に流出したかどうかを確認できる別の照会手続きも整備されていない。
ファッションプラットフォームの29CMでも、8月27日に注文情報照会連携機能(API)に外部からの異常なアクセスが発生した。名前13万8841件と名前・メールアドレス・携帯電話番号・配送情報が含まれた2万1011件など、約16万件の個人情報が流出した。
6月4日には、CUコンビニエンスストアの配送を運営するBGFネットワークスが外部ハッキングにより名前・住所・連絡先などの顧客情報が流出した事実を確認した。昨年もGSリテール、BYNブラックヤック、アディダスコリア、ディオール、ティファニー・アンド・コー、カルティエ、マストイット、ルイ・ヴィトン、クーパンなどで顧客情報流出事故が発生している。
業界がサイバー攻撃に敏感な理由は、保有する情報の範囲が広いためである。流通企業はアプリやオンラインモール、会員制度を通じて名前・連絡先・住所はもちろん、購入履歴や注文・配送情報まで管理している。オンラインモールとオフライン店舗、物流システムが密接に連携するほど、攻撃のポイントも増加する構造である。
海外では脅威が店舗設備にまで拡大している。11日から12日にかけて、フランスのスーパーマーケット約700店舗の冷蔵設備がサイバー攻撃を受け、温度設定が異常に変更される事故が発生した。一部の設備の温度は50度まで上昇した。冷蔵庫自体よりも、複数の店舗の冷蔵設備を遠隔で管理するシステムと制御装置が攻撃対象となったとされる。
業界はAIを基にした攻撃が自動化・高度化する可能性に備えている。SSGドットコムは自動化攻撃と異常アクセス検知システムを強化しており、LFはランサムウェアの遮断と個人情報の暗号化、アクセス権限管理を高度化している。スターバックスは攻撃IPとボットベースのログイン試行に対するモニタリングを強化しており、CJ第一製糖も顧客情報の暗号化と外部模擬ハッキングを並行して行っている。
専門家は、セキュリティの脆弱性を事前に見つけて防ぐ先制対応が重要であると強調している。イム・ジョンイン高麗大学情報保護大学院教授は「AIを活用すれば、従来見逃していた脆弱性をより簡単に見つけることができ、攻撃も迅速に自動化できる」と述べ、「流通や物流のように相対的にセキュリティが脆弱な分野は、顧客情報だけでなく、店舗・物流システムまで攻撃対象となる可能性があるため、AIを活用した脆弱性検査と先制防御体制を強化する必要がある」と語った。
* この記事はAIによって翻訳されました。
亜洲日報の記事等を無断で複製、公衆送信 、翻案、配布することは禁じられています。
