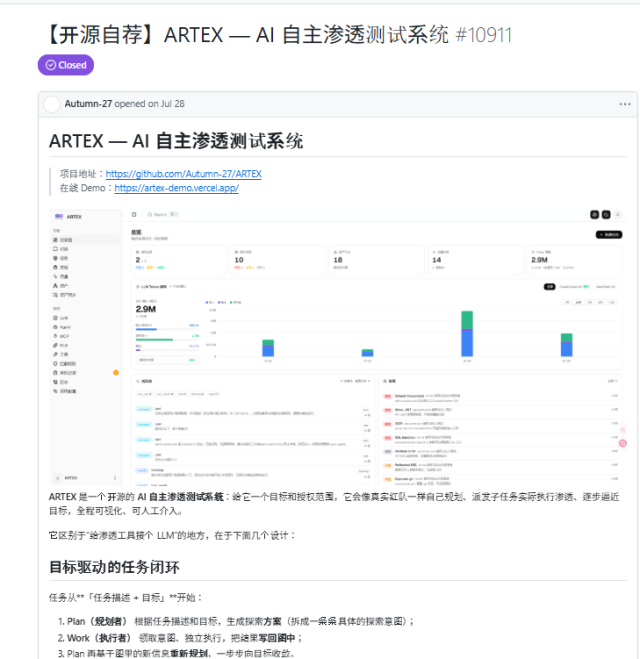
中国で開発されたサイバーセキュリティAIエージェント『ARTEX AI』が韓国の金融機関をハッキングするために使用された可能性が浮上した。サイバーセキュリティのために開発されたAIがオープンソースであるため、逆にハッカーの攻撃ツールとして悪用される懸念が現実のものとなった。
ウォールストリートジャーナル(WSJ)は、6日(現地時間)に韓国の金融機関ハッキング事件を受けて、ARTEXの開発過程や機能、悪用の可能性について詳しく報じた。
報道によると、ARTEXは『オータム(Autumn)』という別名を持つ中国のサイバーセキュリティエンジニア、李普華(Li Puhua)が開発したオープンソースAIエージェントである。オープンソースであるため、誰でも無料でダウンロードし、修正することができる。
ARTEX自体は単一のAIモデルではなく、複数のAIモデルを活用してサイバーセキュリティ作業を行うエージェントシステムである。ユーザーはARTEXを通じて、アンソロピックのClaude、オープンAIのGPT、中国のDeepSeekなど、さまざまなAIモデルを選択して使用することができる。
ARTEXはこれらのAIモデルを利用して、サイバーセキュリティの脆弱性を見つける侵入テストを自動化するように設計されている。ネットワークやソフトウェアの脆弱性を自律的に探索し、目標に到達するための探索経路を計画する。ユーザーが逐一命令を出さなくても、AIが探索と実行、結果分析を繰り返しながら目標に近づく方式である。
ARTEXは先月、中国で開催された複数の技術企業の後援によるサイバーセキュリティ競技で、攻撃・防御能力を競うエージェント型AIシステムの中で優勝した経歴もある。
しかし、今回の韓国金融機関ハッキング事件では、ハッカーがARTEXを攻撃に利用した痕跡が確認された。韓国当局はこれを基に、銀行システムへの侵入や顧客・従業員情報の盗取にARTEXが利用された可能性を調査している。
韓国金融機関ハッキング事件が報じられた後、ARTEX側は利用指針を修正し、不正侵入やデータ盗取などの違法・悪意のある目的でこのツールを使用してはならないと明記した。
AIエージェントが人間の介入なしに実際のインターネットや外部システムにアクセスし、サイバー攻撃に悪用される懸念は海外でも現実化している。
アンソロピックは昨年、中国政府の支援を受けたハッカーが自社のAI技術を利用して、企業や外国政府を含む世界約30の標的に対する侵入を自動化したと主張している。オープンAIやグーグルのAIエージェントも、それぞれオーストラリア政府のウェブサイトや他の企業システムにアクセスした事例が報告されている。
ジェイミー・ダイモンJPモルガン・チェース最高経営責任者(CEO)は、6日ブルームバーグTVとのインタビューで「AIが私たちが知らなかった脆弱性を生み出した」と述べ、「エージェントやミトスなど、問題を引き起こす可能性のあるAIの否定的な側面は明らかに懸念すべきことであり、実際の危険である」と語った。ただし、彼はAIの危険が実存的危険かどうかについて「過度に興奮しない」とし、「袖をまくり上げて問題を解決するために努力している」と付け加えた。
* この記事はAIによって翻訳されました。
亜洲日報の記事等を無断で複製、公衆送信 、翻案、配布することは禁じられています。
