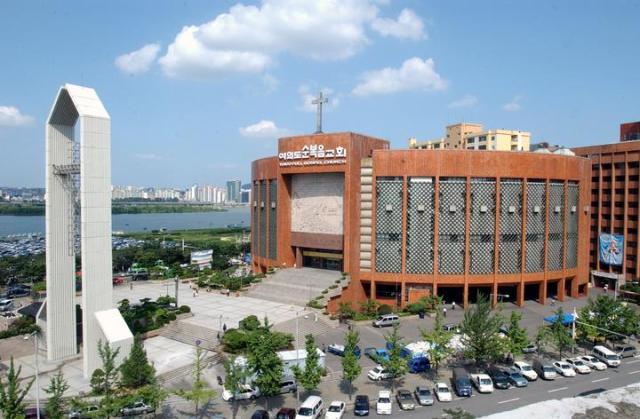
余裕堂聖福教会の情報システムが外部から侵害され、信者の住民登録番号や電話番号、住所など一部の個人情報が流出したことが確認された。教会は悪性コードを削除し、外部接続を遮断する一方、個人情報が流出した信者に関連事実を通知する予定である。
余裕堂聖福教会は、韓国インターネット振興院(KISA)から情報システム侵害の状況を通報された後、外部のセキュリティ専門機関と共に流出疑い資料7件を分析した結果、信者情報の変更履歴1件に個人情報が含まれていることを確認したと7日に発表した。
該当資料には名前や生年月日、個人情報の変更履歴などが含まれている。住民登録番号の変更履歴は2629件、電話番号の変更履歴は3964件、住所の変更履歴は7202件が含まれていると把握されている。住民登録番号は年末調整用の寄付金領収書発行のために収集・管理してきた情報であると教会側は説明している。
ただし、教会は報道を通じて流出疑惑が提起された1993年から2019年の献金関連資料には個人情報が含まれていないと明らかにした。該当資料は献金伝票番号や金額、内容などで構成されており、名前や住民登録番号、電話番号、住所などは含まれていないと説明している。また、給与資料や教区の転入・転出履歴、職分の任命・洗礼・地区長の履歴など、残りの流出疑い資料6件でも個人情報は確認されていないと付け加えた。
教会は6日午後3時にKISAの侵害事故に関する通報を確認した直後、サーバーとファイアウォールの履歴分析に着手した。同日午後6時30分に疑わしい悪性コードを検出し削除し、夜通し分析を行った結果、深夜に1件の個人情報流出事実を確認した。7日午前1時からは外部接続の遮断やサーバーパスワードの変更などの追加措置を実施した。
現在、悪性ファイルの削除、外部接続の遮断、サーバーおよび関連アカウントのパスワード変更は完了しており、全ユーザーのパスワード変更も進行中である。また、既存のファイアウォールを交換し最新の状態を維持し、セキュリティ専門会社と共にシステムの脆弱性分析と追加のセキュリティ強化作業を進める計画である。
イ・ヨンフン牧師は「今回の事案を厳粛に受け止めている」とし、「関係機関の調査と確認手続きに積極的に協力する一方、再び同じことが起こらないよう情報保護体制を徹底的に補強し、信者の皆様の貴重な個人情報をより安全に保護するために必要なすべての措置を講じる」と述べた。
* この記事はAIによって翻訳されました。
