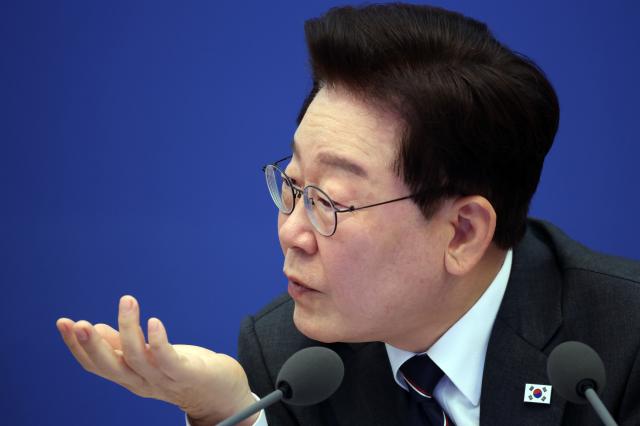
李大統領は6日、青瓦台で国務会議を主宰し、「一部のハッキングにAIが活用されている状況が明らかになり、国民の懸念と不安が非常に大きい」と述べ、「関係当局は事件の経緯を迅速かつ明確に把握し、被害を最小限に抑えるために必要な人員と資源を迅速に集中投入することを望む」と指示した。
特に、ハッキング被害が金融業界を超えて公共機関などに広がっているため、事後対応中心のセキュリティ体制を先制的な予防体制に転換する必要があると強調した。
李大統領は、「ハッキング手法がますます高度化し、被害範囲も過去と比較できないほど広がっている」と述べ、「政府と企業はもちろん、社会全体が現状を厳粛に認識し、特別な警戒心を持つべきだ」と語った。
続けて、「事後の対応だけでは日々進化するサイバー脅威に適切に対処することは難しい」とし、「攻撃を事前に検知する先制的な防止セキュリティ能力を備える必要がある」と指示した。
AIを活用した攻撃には、AI技術で対応できる体制を整える必要があることも強調した。李大統領は、「サイバーセキュリティ特化型AI技術の開発と普及をさらに加速させるべきだ」と述べ、「我々の社会のセキュリティパラダイムをAI時代に合わせて全面革新する時期である」と明らかにした。さらに、「精緻なセキュリティインフラの構築とともに、強いセキュリティ意識も持つべきだ」と付け加えた。
その前に、韓総理も同日午前、政府ソウル庁舎で金融・公共機関の個人情報漏洩に関する会議を主宰し、全政府的なセキュリティ体制の再整備を命じた。
韓総理は、最近の攻撃にAIが活用されていると推定され、今後フィッシングなどの二次被害につながる可能性があることを指摘し、「既存のセキュリティ体制と点検体制では対応が難しい状況なので、全面的な改編を急がなければならない」と強調した。
金融委員会には、漏洩した個人情報の範囲と原因を正確に把握し、該当金融機関が顧客保護と被害補償を徹底して実施するよう監督するよう指示した。警察には、関係機関と協力してハッキング勢力を迅速に捜査するよう命じた。
科学技術情報通信部や個人情報保護委員会などには、産業界と公共機関の追加漏洩を防ぐための自主的な予防活動と対応体制を点検するよう指示した。韓総理は、現行の個人情報保護認証制度も「全面的に検討すべき時期である」と強調した。
主務省である科学技術情報通信部も予算と制度を同時に強化することにした。背景勲副総理は同日、国会科学技術情報放送通信委員会の国政監査で、サイバー侵害事件に対する政府の責任を問う国民の力の徐天浩議員の質問に対し、「科学技術情報通信部も情報保護予算を3600億ウォンから5200億ウォンに大幅に増やし、サイバー侵害事件に対応するよう努力する」と述べた。
背景勲副総理は、1日から改正された情報通信網法が施行されたことに言及し、「企業の報告なしにハッキングの兆候だけで調査が可能になり、懲罰的・経済的制裁を強化していく」と強調した。
また、背景勲副総理は、「1日から施行された法律であり、まだ実効性が現れていないが、今後実効性が確認されることを期待する」とし、「侵害事件管理・対応マニュアルを標準化し、科学技術情報通信部が調整に乗り出す」と述べた。
* この記事はAIによって翻訳されました。
亜洲日報の記事等を無断で複製、公衆送信 、翻案、配布することは禁じられています。
