最近、金融機関に対するハッキング事件で、同一の攻撃者が人工知能(AI)ツールを利用して複数の金融機関を対象に大規模な自動化攻撃を行った兆候が確認された。金融当局は全金融機関約500社に攻撃者のインターネットアドレス(IP)とセキュリティに関する注意事項を共有し、緊急点検を実施している。
4日、金融当局によると、シンハン銀行、KB国民銀行、ハナ銀行、BNK釜山銀行、イェガラム銀行、ウェルカム貯蓄銀行、現代キャピタルなど7つの金融機関の侵害事件で、同一の攻撃者が使用したと推定されるIPが多数発見された。
攻撃者はIPを継続的に変更しながら、複数の金融機関を攻撃したとされている。金融当局は、攻撃者がAIツールを活用して多数の金融機関を対象に大量の自動化攻撃を試みたと見ている。
実際、シンハン銀行が国会に報告した資料によれば、シンハン銀行のハッキング事件には韓国を含むアメリカ、日本、香港、シンガポール、ベトナム、タイ、イギリスなどの複数の国のIPが使用された。
シンハン銀行では、社員と融資募集人が使用する補助システムを通じて情報が流出した。しかし、インターネットやモバイルバンキングなどの対顧客サービスには影響がなく、金銭的被害も発生していないとされている。
金融当局は今回のハッキング事件を情報照会サービス、社員業務支援サービス、ホームページサービスの3つの大きなタイプに分類し、対応を進めている。
情報照会サービスでは、本人確認手続きを経ずに融資申請履歴や企業代表者情報などを照会できるようにシステムが誤って開発された事例が確認された。これに対し、当局は認証手続きが欠落したサービスを全数調査し、誤りを修正またはサービスを遮断するよう指示した。
プライベートバンカー(PB)や企業金融担当者(RM)などが利用する社員業務支援サービスでは、モバイル端末へのアクセス制御が欠落していたり、権限のないアクセスが可能なウェブ脆弱性が適切に対処されていなかったため、情報が盗まれたとされている。これにより、金融機関は事前に登録された端末からのみ接続できるように制御を強化し、脆弱なウェブサービスを即座に改善する必要がある。
ホームページサービスでは、ハッカーが既知のセキュリティ脆弱性を突いて悪性コードを設置し、顧客情報が含まれたログファイルを盗んだと調査されている。当局は関連する脆弱性を即座に補完するか、必要に応じてサービスを遮断するよう指示した。
金融監督院は全金融機関約500社に今回の攻撃に使用されたIPとセキュリティに関する注意事項を伝達し、緊急点検を指示した。銀行とカード会社は6日まで、証券、保険、貯蓄銀行、電子金融業者などは8日までに点検を完了しなければならない。
金融機関は攻撃IPの遮断や被害の有無の調査、外部に露出したIT資産やサービスの特定、セキュリティ強化の有無など12項目からなるチェックリストに従って点検し、不十分な点が見つかった場合は即座に補完しなければならない。
金融当局は侵害事件が発生した金融機関を対象に現場点検を実施し、検査結果で確認された脆弱要因や改善事例を全金融機関に共有し、類似の事故の再発を防ぐ方針である。
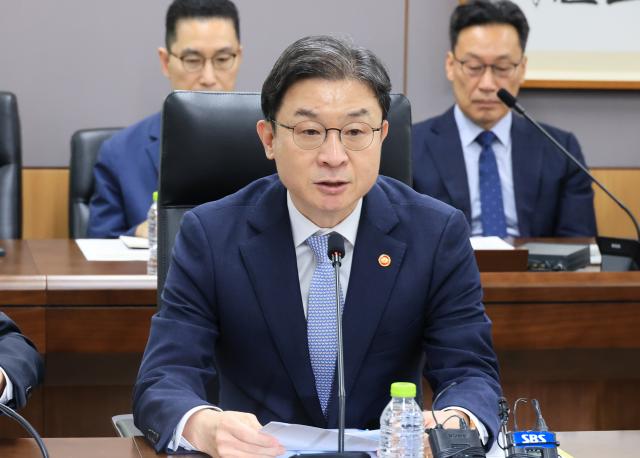
金融当局はハッキング事件発生後、これまでに3回の緊急状況対応会議を開催した。この日の会議には金融機関協会長と侵害事件が発生した金融機関の役員が出席し、対応策を議論した。
李億元金融委員長は「金融機関全体が現在の状況を厳粛に認識し、最高レベルの警戒心を持つべき時点である」と述べ、徹底したセキュリティ点検と消費者保護措置を求めた。
* この記事はAIによって翻訳されました。
亜洲日報の記事等を無断で複製、公衆送信 、翻案、配布することは禁じられています。
