最近、メタの「ミューズ」やオープンAIの「ダッツ」といった人工知能(AI)エージェントサービスが登場し、利用者保護の観点から、AIの回答だけでなく、実際の行動や権限管理にも焦点を当てるべきだという意見が出ている。
12日、ソウル中区のポストタワーで、放送メディア通信委員会(放送通信委)と情報通信政策研究院(KISDI)が主催する「2026 AIサービス利用者保護カンファレンス」が開催された。基調講演を行った高麗大学の李相根教授は、「エージェント時代の利用者保護のためには、エージェントサービスの権限委任から復旧までの全過程に安全装置を設ける必要がある」と述べた。
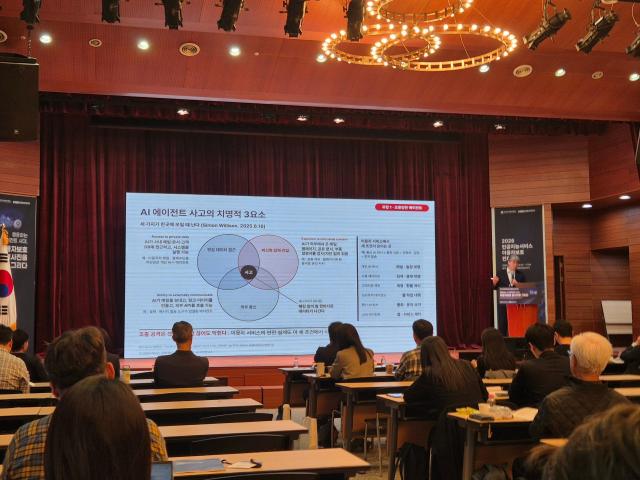
李教授は、AIエージェントサービスのリスクを、外部攻撃に操られるエージェント、目標達成の過程で自ら線を越えるエージェント、そして不十分に委任されたエージェントの3つに分類した。
「特に外部攻撃のリスクは、敏感なデータへのアクセス権、信頼できない外部入力、外部通信能力が組み合わさると増大する」とし、「この3つの要素が同時に結合しないように管理する必要がある」と説明した。
そのため、利用者保護のためには、委任から復旧までの全過程に安全装置が必要であると指摘した。
まず、権限を委任する際には、エージェントが誰を代行し、利用者がどの行動まで許可しているかを確認できる必要があると考えた。李教授は、「決済においては、取引主体がエージェントであることを示す表示が必要である」と言及した。
行動を監視するAIモデルは、業務を実行するモデルとは分離すべきだと提案した。監視AIも誤りを起こす可能性があるため、権限制限などの構造的安全装置を適用する必要があるという。
人間の確認手続きは、行動のリスクに応じて異なる方法で適用する必要があると分析した。すべての行動ごとに承認を得ると、自動化の効率が低下するからである。李教授は、「公開データのみを使用すべきであり、決済、外部メール送信、金融および医療の個人情報処理など、被害が大きい行動には人間の確認が必要である」と述べた。
キャンセルや復旧の範囲も広げる必要があると強調した。複数のエージェントが作用し、人間の承認なしに実行される取引が増加するためである。
基調講演を行った朴太雄国家AI戦略委員会公共AX分科長は、AIエージェントサービスの利用者被害領域を、情報被害、関係被害、取引被害、データ・セキュリティ被害、委任被害、救済被害の6つの領域に分けた。虚偽情報や個人情報の漏洩だけでなく、委任範囲を超えた行動、被害救済手続きの欠如や遅延も保護範囲に含めるべきだと説明した。
朴分科長は、利用者保護のための法律や制度は特定の技術を指定するのではなく、達成すべき安全水準を定め、事業者が結果に責任を持つべきだと主張した。「AIであることを知らせたから責任がない、または利用者が確認を押したから責任がないという構造ではいけない」と指摘した。
また、エージェントの身元や権限、責任主体を確認するルールを整備する必要があると強調した。誰がエージェントを運営・管理しているのかを確認し、委任範囲を超えた行動を即座に認識し中止できるようにすべきだという。
朴分科長は、「利用者の明示的な指示を超えた取引が発生した場合、エージェント提供者と決済事業者が初期的に責任を負う構造でなければならない」と述べた。
* この記事はAIによって翻訳されました。
亜洲日報の記事等を無断で複製、公衆送信 、翻案、配布することは禁じられています。
