プログラミング言語PHPに致命的なセキュリティ脆弱性が発見されてから1週間が経過したが、国内ウェブサービスのセキュリティ更新適用率は依然として一桁にとどまっている。追加の脆弱性が発見され、企業のフォローアップ点検が求められている。
27日のセキュリティ業界によると、国内の人工知能(AI)ソフトウェア企業センチリオが運営する『PHP2シェル(Shell)点検センター』によれば、国内でPHPバージョンを識別できる51万914のサービスのうち、セキュリティ修正バージョンを使用している割合は4.3%である。
センチリオが集計した国内PHP基盤サービスは合計122万9189件である。バージョン確認が可能なサービスの中で修正バージョンを使用しているのは2万2027件で、国内適用率は世界平均(25.5%)より21.2ポイント低いことが分かった。
PHPの脆弱性は21日に初めて公開された。当時、PHP開発チームは外部攻撃者が別途認証手続きなしにサーバーで悪性コードを実行できるリモートコード実行脆弱性2件を修正した緊急セキュリティ更新を配布した。これら2件の脆弱性の危険度は共通脆弱性評価基準(CVSS)でそれぞれ9.2点と評価された。
しかし、23日にはPHPのセッション処理過程で発生する3件目のリモートコード実行脆弱性が公開されるなど、緊急パッチ配布後も追加の脆弱性が発見され、企業のフォローアップ対応の必要性が高まっている。この脆弱性はPHPのセッション処理過程で特定の設定条件を満たす場合に発生する。韓国インターネット振興院(KISA)によれば、21日に配布された緊急セキュリティ更新では解決されず、別途セキュリティ措置が必要な状況である。
これに対し、PHP公式開発チームは次回の定期セキュリティ更新が配布されるまで、ファイルアップロードの進行状況追跡機能を無効化するよう推奨している。
26日にはWindows用PHP配布版に含まれる圧縮解凍ライブラリ『ブロトリ(Brotli)』でも別途のセキュリティ脆弱性が確認された。圧縮データを処理する過程で許可されたメモリ領域を超えてデータを記録する問題である。PHP開発チームはこれを解決するためにセキュリティ修正を反映したWindows用配布版4種を追加で公開した。
国内主要ホスティング業者も緊急対応に乗り出した。カフェ24は22日未明、自社ショッピングモールサービスに対するセキュリティパッチ適用を進めた。
カフェ24の関係者は「脆弱性情報が初めて知られた直後、公式発表に先立ち管理対象サービス全体を点検し、パッチ配布前からリスクを減らすための緩和措置を適用した」とし、「公式パッチとその後公開された追加パッチもすべて適用を完了しており、その後発生した問題はないことを確認している」と述べた。
続けて「すべてのサーバーにウェブファイアウォールなど多層防御体制を適用しており、今回の脆弱性に関しても異常の有無を継続的にモニタリングしている」と付け加えた。
セキュリティ業界は、自社サーバーを運営するか外部開発者が制作したプログラムを使用する企業は別途のセキュリティ点検が必要であると強調している。特に公式セキュリティサポートが終了した古いバージョンは緊急措置とは別に上位バージョンへの移行とプログラムの互換性点検が求められる状況である。
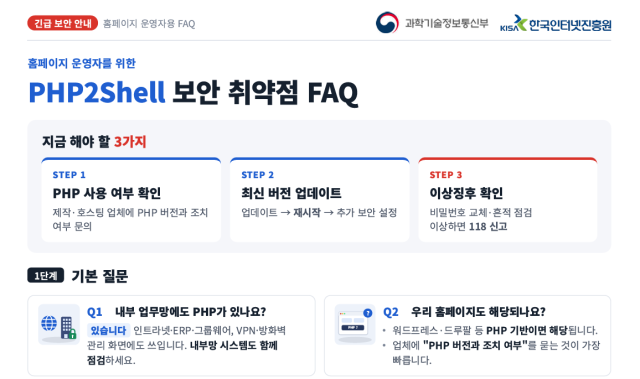
韓国インターネット振興院(KISA)も追加の脆弱性が続々と公開される中、26日にウェブサイト運営者向けPHPセキュリティ脆弱性対応FAQを配布し、フォローアップ点検を促した。
KISAは21日に公開された脆弱性2件についてはセキュリティ更新を適用し、24日に通知した3件目の脆弱性については修正バージョンが配布されるまで追加のセキュリティ設定を適用するよう案内した。更新を完了しても、既存に侵入した悪性ファイルは自動的に除去されないため、別途の侵害の痕跡点検が必要であると説明している。
また、ホスティング・ウェブサイト制作業者にセキュリティ措置を任せた場合でも、適用されたPHPバージョンやサーバー再起動の有無などを確認し、更新が困難な古いシステムは上位バージョンへの移行やサービスの一時中断などの緊急措置を検討するよう推奨している。
* この記事はAIによって翻訳されました。
