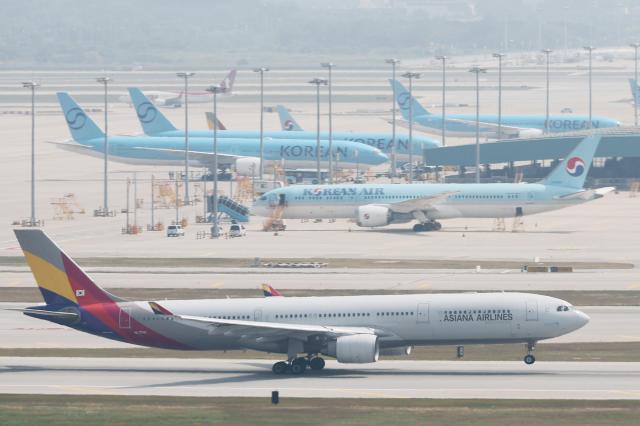
大韓航空とアシアナ航空の予約・発券業務を支援するグローバルIT協力会社のシステムで、顧客情報が流出するセキュリティ事故が発生した。世界中の多くの航空会社が共同で利用する大型システムであるだけに、追加被害の有無に大きな関心が集まっている。
23日、航空業界によると、大韓航空は20日の夜、グローバル航空ITシステム運営会社である「アマデウスITグループ(Amadeus IT Group)」から、自社システムを通じて顧客の個人情報が流出した兆候があるという公式通知を受けた。アシアナ航空も同様に、同じ委託先を通じて予約関連情報が流出した事実を確認した。
今回の事故は、両社の自社サーバーやデータベース(DB)が直接ハッキングされたものではなく、両社が共通して利用している外部委託先(アマデウス)のシステムが外部からのハッキング攻撃および不正アクセスにさらされたことにより発生したことが把握されている。
現在までに把握されている流出項目には、顧客の予約番号などの予約関連情報が含まれている。ただし、両社は航空券の決済が別の独立したシステムを通じて行われているため、クレジットカード番号や口座番号など、決済に関する機密性の高い金融情報は今回の流出対象に含まれていないと強調した。世界200社以上の航空会社がアマデウスの旅客サービスシステムを利用しているため、正確な全体の流出規模や詳細項目については、現在運営元のアマデウスおよび関係機関による調査が進められている事案である。
大韓航空とアシアナ航空は、今回の事故を認知した直後、顧客に対して個人情報流出の事実を知らせる案内メールを送信した。
両社の関係者は「今回の事故は外部協力会社の管理領域で発生したものではあるものの、本状況を非常に厳重に受け止めいている」とし、「会社の内部DBへの直接的な侵害の形跡はないが、追加被害を防ぎ再発を防止するために、セキュリティ強化措置を全社的に実施している」と説明した。続けて、顧客に追加で確認される詳細な流出内容がある場合、速やかに再度案内する方針だと付け加えた。
亜洲日報の記事等を無断で複製、公衆送信 、翻案、配布することは禁じられています。
