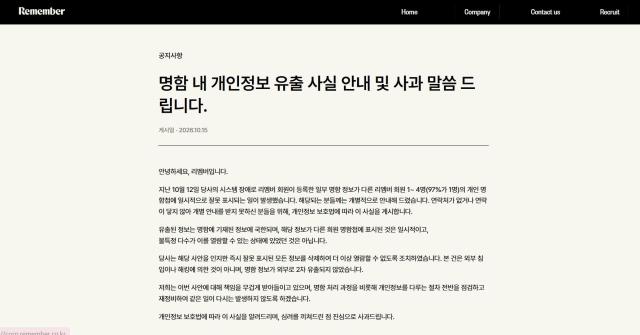
国内の名刺管理サービスアプリ『リメンバー』で、システムエラーにより一部の個人情報が他の利用者に露出する事故が発生した。
リメンバー側は21日、「ハッキングや個人情報侵害ではなく、内部システムエラーによる事故である」と述べた。また、事故を認知した直後に外部からのハッキング攻撃の有無を調査し、現在まで二次被害は確認されていないと説明した。
リメンバー社によると、流出した情報は名刺に記載された項目であり、不特定多数が閲覧できる状態ではなかった。リメンバーの全会員数は約500万人である。
今回の事故は、12日に名刺を自動で入力する過程で名刺情報の入力遅延などのシステム障害が発生し、それを正常化する過程で起こった。特定の時間帯に登録された名刺の一部情報が、他のリメンバー会員1名の名刺帳に一時的に誤って表示された。
流出した情報は、△氏名 △会社名 △部署 △役職 △会社住所 △会社電話番号 △携帯電話番号 △メールアドレスなど、名刺に記載された情報に限られる。
リメンバーは事故を認知した直後に誤って表示された名刺情報をすべて削除し、該当会員が再び閲覧できないように措置を講じた。名刺情報が外部に追加で流出した兆候は確認されていない。会社側は事故以降も露出した情報が悪用されているかどうかを確認している。
リメンバーの関係者は「露出された名刺情報が悪用される二次被害が発生しないよう、継続的にモニタリングを行っている」と述べ、「現在までに報告された二次被害はない」と語った。ただし、今回の事故で露出した名刺の具体的な規模は公開されていない。
個人情報委員会は、リメンバーが提出した報告内容と関連資料を基に、実際の個人情報流出の範囲や事故発生の経緯などを調査する予定である。
個人情報委員会の関係者は「ハッキングやシステムエラーの有無にかかわらず、事故の経緯や個人情報保護義務が適切に履行されているかどうかを確認する」と述べた。
調査の結果、個人情報保護法違反が確認されれば、過料や罰金などの行政処分が下される可能性がある。個人情報委員会によると、事件の規模や重大性に応じて調査期間も異なる予定である。軽微な事件は3ヶ月、一般的な事件は6ヶ月、重大な事件は12ヶ月以内に処理されると分類されている。
* この記事はAIによって翻訳されました。
