公的機関を狙ったサイバー攻撃の試みが、最近2年間で40%以上急増したことが確認された。特に、サンミン金融振興院(サンミン)は、平均して63万件に達する攻撃を受けており、セキュリティが危機的な状況にある。
21日、国会の財政経済企画委員会に所属する正太浩(チョン・テホ)民主党議員が257の公的機関のサイバー攻撃の現状を分析した結果、昨年のサイバー攻撃の試みは合計で5億4205万246件に達した。
年度別の推移を見ると、公的機関を対象とした攻撃の試みは、2021年の2億8391万7150件から2022年の3億2584万4954件、2023年の3億8319万791件、2024年の4億3623万7916件と、着実に増加しており、今年の1月から8月にも2億6734万8056件が発生し、増加傾向が続いている。
昨年の前年に対する攻撃の増加率は24.3%で、2024年の増加率(13.8%)を約2倍上回った。2023年と比較すると、2年で41.5%も急増したことになる。
昨年発生した攻撃の中で最も多く使用された手法は、サービス拒否(DDoS)攻撃であり、サービス拒否攻撃の発生回数は4億8429万6833件で、全体の75.3%を占めた。
次いで、▲未承認アクセス試み6560万8382件(12.1%) ▲情報収集試み2373万3492件(4.4%) ▲システム権限取得試み540万217件(1.0%)が続いた。
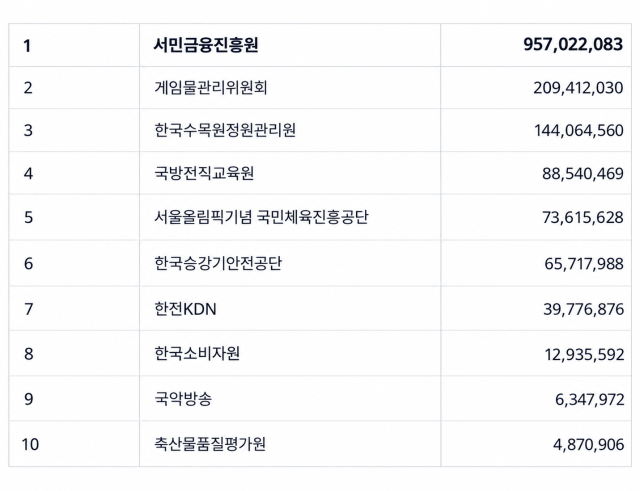
最も集中して攻撃を受けたのはサンミン金融振興院である。2021年から今年8月までにサンミンが受けた攻撃の試みは13億1417万件で、同期間における257の機関の攻撃量(22億3859万件)の58.7%に達した。これは、1日平均約63万件の攻撃を受けたことを意味する。
サンミンへの攻撃の試みは、2021年の1億5647万件から2022年の2億67万件、2023年の3億465万件、2024年の3億1118万件と急増し、昨年はわずかに減少したが、今年の1月から8月には1億5263万件を記録した。
特にサンミンは、低所得・低信用層向けの政策金融を担当しており、情報漏洩が発生した場合、申請者の所得・負債・延滞などの敏感な経済情報が漏洩する危険が高いことから、懸念の声が上がっている。
サンミンを狙った情報漏洩の試みは、今年の1月から8月に96万1643件発生し、2021年以降の最高値を記録した。これは、今年の全公的機関における情報漏洩の試み(211万2838件)の45.5%に達する数値である。
このようにサイバー攻撃は徐々に知能化・大型化しているが、それに対抗する公的機関のコンピュータインフラは深刻に老朽化していることが調査で明らかになった。
実際、257の公的機関が保有するコンピュータ設備の総数4万5459台のうち、32.8%にあたる1万4894台が耐用年数を超えた老朽設備であった。
特に韓国消費者庁が保有するサーバー120台のうち119台(99.1%)が耐用年数を超えた老朽設備であった。韓国消費者庁は昨年510万件の攻撃を受け、全機関中8番目に多く攻撃を受けた機関である。集中攻撃を受けたゲーム物管理委員会も、サーバー45台のうち30台(66.7%)、ストレージ10台のうち8台が耐用年数を経過した状態であった。
正議員は「公的機関を狙ったサイバー攻撃が増加する中、老朽化したコンピュータ設備はセキュリティの脆弱性を高める可能性がある」とし、「国民の個人情報保護と公的サービスの安定的な運営のために、老朽設備の交換とセキュリティ体制の強化に積極的に取り組むべきだ」と指摘した。
一方、公的部門の情報漏洩やランサムウェア感染事故が相次ぐ中、政府は先月1日に「公的部門のサイバーセキュリティ責任強化策」を発表した。これにより、今後公的機関で重大な情報漏洩事故が発生した場合、担当実務者だけでなく、機関長などの管理者まで責任範囲が拡大されることとなる。
* この記事はAIによって翻訳されました。
亜洲日報の記事等を無断で複製、公衆送信 、翻案、配布することは禁じられています。
