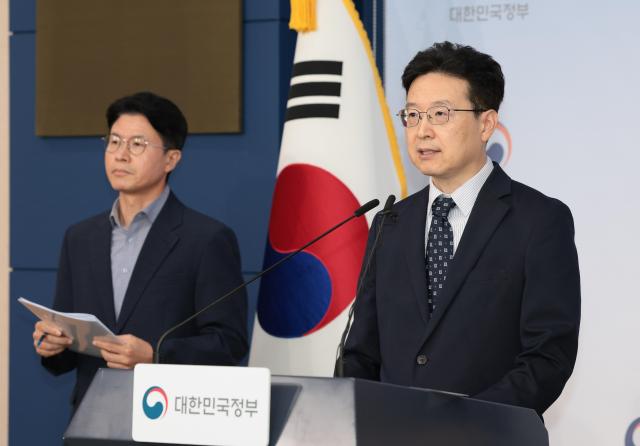
政府は行政安全部、国家情報院、人事革新処、個人情報保護委員会などの関係省庁が合同でこの「公的機関におけるサイバーセキュリティ責任強化策」を1日に発表した。
政府によると、2021年1月から今年5月までにハッキングなどのサイバー攻撃で公的機関の情報が漏洩した事故は247件である。このうち懲戒処分に至ったのは9件であった。個人情報保護委員会が機関に懲戒を勧告した19件のうち、実際に実施されたのは6件にとどまった。
現行の「公務員懲戒令施行規則」においても、ハッキングによる秘密侵害や個人情報管理の怠慢は最大で免職まで可能であるが、機関長が懲戒を受けた事例は一件もなかった。
公的機関の個人情報漏洩事故は最近続いている。昨年7月には政府業務管理システム「オンナラ」がハッキングされ、資料が漏洩した。また11月にはハンマウム血液院がランサムウェアに感染した。今年に入っても、江原大学病院、華順全南大学病院がランサムウェアに感染(1月)、国立外交院の教育システムで個人情報が漏洩(2月)、『みんなの創業』合格者の非公開情報漏洩(6月)、情報通信企画評価院での個人情報漏洩(7月)が続いている。
行政安全部の黄圭哲人工知能政府室長はこの日のブリーフィングで「現在、公的分野では非常に基礎的なルールさえ守っていれば防げた事故が繰り返されている」とし、「これは単なるミスではなく、セキュリティ意識の欠如である」と指摘した。
政府は基本的なセキュリティルールに違反してもほとんど懲戒が行われず、懲戒が行われた場合でも管理者よりも実務者に責任を問うことが多い点を、事故が繰り返される主な原因と診断した。
これに対し、政府は今年、懲戒令施行規則を改正し、重大な情報漏洩事故が発生した場合、監督者に厳重な責任を問うという条項を新たに設けることにした。金品の授受や職務怠慢による国民権益の侵害、財政損失などと同様に「厳重責任」の対象に「重大な情報漏洩事故」を明文化するというものである。秘密や個人情報の漏洩、セキュリティ管理の不備によるハッキング漏洩の最低懲戒基準は戒告から減給に引き上げられる。
また、年末までにサービス開通前のセキュリティレビューの漏れ、ファイアウォールなどのセキュリティ機器管理の不備、初期パスワードの未変更、発見された脆弱性の長期放置などを具体的な懲戒理由として定めた処理指針を策定することにした。
各職員個人を超えて機関全体でサイバーセキュリティを強化するよう促す評価体系も見直す。国家情報院が主導する「サイバーセキュリティ実態評価」の対象機関は、今年153カ所から2028年までに2160カ所の国家・公的機関全体に大幅に拡大される。実態評価には情報漏洩事故が発生した場合の減点や、事故に迅速に対応したかどうかを評価するなど、新たな指標が導入される。
また、来年から「中央行政機関特定評価」には重大な情報漏洩事故が発生した場合、評価点数を減点することにし、「地方公企業経営評価」にもサイバーセキュリティ評価指標を追加するなど、評価の実効性を高める予定である。
人事上の優遇策も検討される。中央行政機関49カ所のうち、セキュリティ専任課・チームを持つところは11カ所(22%)のみである。セキュリティ人員を情報化人員の10%以上にする基準を守れなかった機関も24%(152カ所中37カ所)であった。政府は昨年8月に中央行政機関に個人情報保護を含むサイバーセキュリティ人員100名を補強し、地方自治体の人員も年末までに増やす。民間の専門家が指導する専任組織も設置する計画である。
さらに、情報保護手当を新設し、情報保護担当者の成果評価に加点を付与するほか、重要職務選定基準に情報保護業務を含める方針なども検討されている。
黄室長は「模擬ハッキングによる脆弱性チェックや、セキュリティ支援が終了した老朽SWの交換など、サイバーセキュリティ基本予算の安定的確保策を国家情報院、企画処など関係省庁と緊密に議論する」と説明した。
続けて「今回の策の核心は単なる懲戒強化ではなく、セキュリティを『面倒な規制』ではなく『国家的使命』として捉える意識の転換である」とし、「国民が安心して利用できる安全なAI民主政府を実現するよう努める」と述べた。
* この記事はAIによって翻訳されました。
亜洲日報の記事等を無断で複製、公衆送信 、翻案、配布することは禁じられています。
