アメリカ連邦捜査局(FBI)は、世界最大の仮想通貨取引所バイナンスで発生した60億ドル規模の窃取事件の背後に北朝鮮のハッキング組織『トレーダートレイター』がいると公式に指摘した。これに対し、海外の専門機関は北朝鮮のハッキング能力が人工知能(AI)と結びつき、韓国を標的にする可能性があると警告している。
1日、IT業界によると、マイクロソフトの脅威インテリジェンスは先月29日(現地時間)に公開した報告書で、北朝鮮のハッキング組織8つのAI活用レベルを4段階に評価した。3つはAIを日常的な攻撃業務に統合した『運用定着』段階、4つは活用が急速に増加している『加速』段階、1つは一部業務に導入した『拡大』段階に分類された。
北朝鮮のハッキング組織の1つは、8月から9月にかけて攻撃対象別にカスタマイズしたPDF誘導文書を100以上作成し、数分で数十件を生成したことが確認された。主要な攻撃対象には韓国が含まれている。
6月8日から12日までの間、偽装会社3社を前面に出し、AI・ブロックチェーン・サイバーセキュリティ業界の関係者に対して偽の採用提案を行った。北朝鮮の諜報総局傘下の『オニックススリット』(国内名:アンダリエル)と『パールスリット』は、10月下旬からオープンソースAI侵入テストフレームワーク『アーテックス(ARTEX)』を実際の作戦に使用している。システムのセキュリティホールをAIで見つけ出す検査ツールを攻撃に活用している。
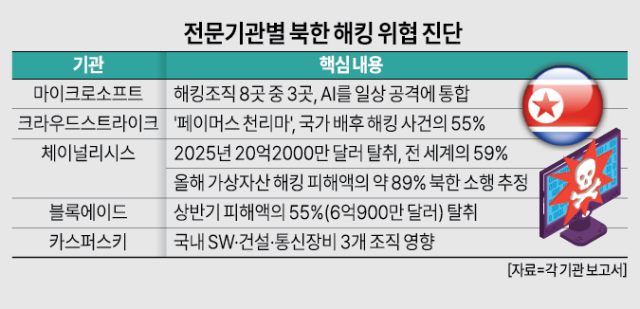
クラウドストライクの『2026年脅威ハンティング報告書』によると、北朝鮮関連の『フェイマスチョンリマ』は昨年7月から今年6月までの間に、世界の国家背後のハッキング事件の55%を占めている。ブロックチェーン分析会社チェイナリシスによれば、北朝鮮は2025年に20億2000万ドル相当の仮想資産を窃取し、前年より51%増加し、累積窃取額は67億5000万ドルに達した。世界の窃取額の59%を占める。攻撃件数は前年より74%減少したが、一度に狙う規模は大きくなった。
今年はさらに激化している。チェイナリシスは先月30日、今年の世界の仮想資産ハッキング被害額の約89%が北朝鮮によるものであると推定している。ブロックチェーンセキュリティ会社ブロックエイドは、今年上半期の世界のハッキング被害額11億ドルのうち、6億900万ドル、55%がトレーダートレイターによるものであると分析した。
代表的な事例であるケルフダオ事件(2億9200万ドル)は、セキュリティシステムを突破したのではなく、開発者を欺いてログイン情報を抜き取った後、偽の承認メッセージを挿入する手法であった。ブロックエイドは下半期にも北朝鮮が取引所の従業員を欺いて内部承認権限を奪う攻撃を続けると予測している。今回のバイナンス事件もエンジニアのノートパソコンと取引承認システムの隙間を狙った攻撃であった。
最大の標的は金融業界である。クラウドストライクの『2026年金融サービス脅威環境報告書』によると、金融サービスは昨年第一四半期の6位から今年第一四半期には4位に上昇し、最も攻撃を受ける業種となった。北朝鮮のIT人材による偽装就職を通じた内部侵入作戦は、2025年3月の33件から今年3月には45件に増加した。クラウドストライクは北朝鮮の銀行・金融機関を対象とした作戦が今年中に強化されると評価している。
韓国企業に対する実際の侵入も確認された。カスペルスキーは、北朝鮮関連のラザルスが偽の履歴書・ポートフォリオサイトのリンクをメールで送り、国内のソフトウェア・建設・通信機器製造分野の少なくとも3つの組織に影響を与えた『オペレーションフラッシュホール』報告書を公開した。
攻撃の痕跡は2025年7月に遡り、国内で広く使用されているセキュリティプログラム『クロスウェブEX』が感染に関与している可能性が高いと分析されている。国内の学会・メディア・建設会社などのウェブサイトアドレスも、マルウェアのコマンド&コントロール(C2)通信アドレスを示す侵害指標リストに含まれている。C2は攻撃者が感染したコンピュータに命令を出し、情報を受け取る通信拠点を指す。
* この記事はAIによって翻訳されました。
亜洲日報の記事等を無断で複製、公衆送信 、翻案、配布することは禁じられています。
