28日、金融投資業界によると、代信証券は投資一任の非対面証券口座開設に関連するサーバーで外部からの異常なアクセスが発生し、顧客38,490人の個人情報が流出したことを確認した。流出した情報は、顧客名、メールアドレス、住所、通信ID、銀行名、入出金口座番号(暗号化)、代信証券の総合口座番号(暗号化)、携帯電話番号(暗号化)の8項目である。
未来アセット資産運用もこの日、内部システムで正常なアクセス権限なしに監督機関への報告資料にアクセスした事実を確認した。未来アセット資産運用の関係者は「監督機関への報告資料にアクセスした形跡がある」と説明した。
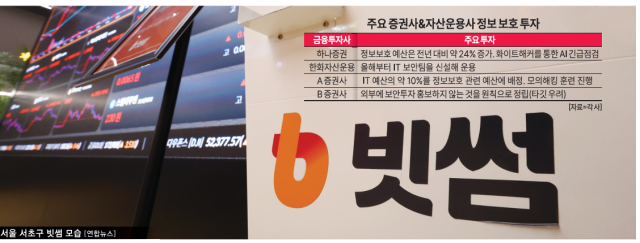
仮想通貨取引所でもハッキング被害が発生した。ビッサムは27日、社内のモバイルグループウェアシステムで外部の無許可者による異常なアクセスがあり、個人情報が流出したことを確認した。現在、ビッサムは流出したデータに取引所を利用する一般会員の情報が含まれている可能性を考慮し、正確な被害規模と範囲を調査中である。警察庁と金融監督院も調査に着手した。国家捜査本部はこの日午前、証券会社と仮想通貨取引所のハッキング事件に関する捜査を開始した。金融監督院も代信証券に現場検査班を派遣し、システムのセキュリティ実態を集中点検している。
ハッキング攻撃の発信源については具体的な状況は明らかになっていない。ただし、最近の生成型AIの普及がハッキング被害の増加の背景として指摘されている。専門的な知識がなくてもAIを活用して悪意のあるコードを作成したり、システムの脆弱性を見つけたりできるため、サイバー攻撃の参入障壁が低下しているからだ。金融監督院のイ・チャンジン院長もこの日、「人工知能(AI)がハッキング手段として活用されることで、セキュリティの脆弱性が容易に検出され、同時多発的な攻撃が常態化している」と述べた。
一部では北朝鮮の関与の可能性も指摘されている。金融当局が確認したIPアドレスの一部が175.45で始まるためである。このIPアドレスが北朝鮮と関連しているとの分析が出ており、金融当局が21日までに検知したアクセス件数は約440万4101件に達している。
金融投資業界には緊急事態が発生している。銀行業界だけでなく、証券や資産運用会社ももはや「安全地帯」ではないという点が重要である。この日、主要な証券会社や資産運用会社は内部のセキュリティ点検を行うなど、緊急対応に乗り出した。A証券会社の関係者は「AIを悪用したハッキングなど高度化するセキュリティ脅威に備えるため、AI基盤のセキュリティ技術と脅威検知・対応ソリューションを構築した」と述べ、「専門人材でレッドチームを編成し、模擬ハッキング訓練も常時実施している」と語った。
投資家の間でも不安感が広がっている。直ちに敏感な個人情報の流出や金銭的被害が確認されていなくても、流出した情報を悪用した二次被害の可能性を排除できないからである。口座などの金融取引情報が含まれているため、投資家が敏感に反応せざるを得ないとの指摘もある。
イ・ヒョソプ 資本市場研究院研究員は「海外の投資銀行を見ると、最近の採用人員の30~50%がIT人材であり、その中でも相当数が情報セキュリティ分野である」と述べ、「生成型AIの進展によりハッキング被害の懸念が高まっているが、国内金融投資業界の情報保護人材や予算は海外と比較すると著しく不足している」と指摘した。
* この記事はAIによって翻訳されました。
亜洲日報の記事等を無断で複製、公衆送信 、翻案、配布することは禁じられています。
