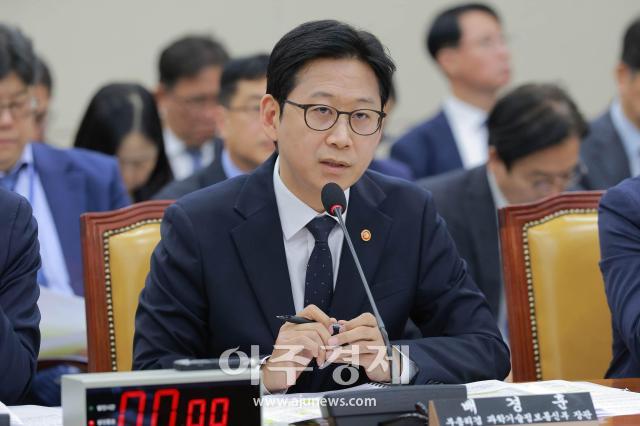
金融機関のハッキング事件が市中銀行から証券会社・資産運用会社へと広がり、科学技術情報通信部が対応に乗り出した。金融当局の事故収拾を支援するとともに、韓国インターネット振興院(KISA)の人員・施設の強化や人工知能(AI)を基盤としたリアルタイム防御システムの構築を含む、政府全体のセキュリティ総合対策も策定する。
28日、バク・ギョンフン副首相兼科学技術情報通信部長官は、ソウル政府庁舎で発生した金融機関の個人情報流出事故に関連して、「金融委員会が要請すれば、科学技術情報通信部とKISAが点検と対応策の設計を支援する計画だ」と述べ、「金融委員会と緊密に話し合っている」と語った。
この日午前、科学技術情報通信部は年末までに通信・プラットフォーム・金融など170以上の主要情報通信基盤施設を対象に攻撃状況や技術点検などを行うと発表した。
ハッキング事故に先制的に対応できるよう制度を補完する方策も検討している。バク副首相は「情報通信網法に基づき、報告前のハッキング事故について調査できる体制を整えることも考えている」と述べ、「政府ができる部分を進めるために奮闘している」と語った。
サイバー侵害対応の核心機関であるKISAがその役割を果たせていないとの判断から、現長官に対する解任手続きを進め、能力も拡大する計画だ。
国会によると、イ・サンジュン長官の解任については、任命権者である大統領の最終判断のみが残っていることが確認された。国会関係者は「大統領府の判断のみが残っている状況だ」と述べた。先にKISAの理事会は、8月にイ長官に対する解任を議決した。科学技術情報通信部が3月から5月に実施した勤務監査では、信義誠実義務や法令遵守・清廉義務違反、機関運営全般に対する管理不十分など10件の指摘があった。
バク副首相は「人員・施設の面でKISAの役割をさらに強化する必要がある」とし、「AIモデルを通じたリアルタイム防御システムも構築していかなければならない」と強調した。
AIを活用した防御システムは、侵害検知や脆弱性分析を超えてリアルタイム対応に発展させる必要があると強調した。彼は「専門的な技術とAI技術が結合し、ハッキングが複合的に進行している」とし、「AIモデルで先制的に対応できる体制を整えていかなければならない」と指摘した。
バク副首相はV3やアルヤクなどのワクチンプログラムを例に挙げ、「単純な侵害を検知・分析し、危険要素を判読して対応する体制を超えて、リアルタイム対応、事前・先制的対応をどう構築していくかが重要だ」と説明した。
サイバーセキュリティ特化型AIモデルについては、速度とともに完成度を確保する必要があるとの立場も示した。バク副首相は「開発時期を前倒しするべきではないか」という質問に対し、「早くできれば良いが、いい加減に作って発売するのは良くないと思う」とし、「海外のAI事業者と協力しており、我々もきちんと作って使うべきだと考えている」と答えた。
省庁間の連携を基にサイバー安全セキュリティ総合対策も策定する予定だ。バク副首相は「全体のコントロールタワーである安全保障室と省庁間のコミュニケーションも円滑でなければならない」とし、「政府全体のレベルで総合対策を立てる予定だ」と述べた。
* この記事はAIによって翻訳されました。
亜洲日報の記事等を無断で複製、公衆送信 、翻案、配布することは禁じられています。
