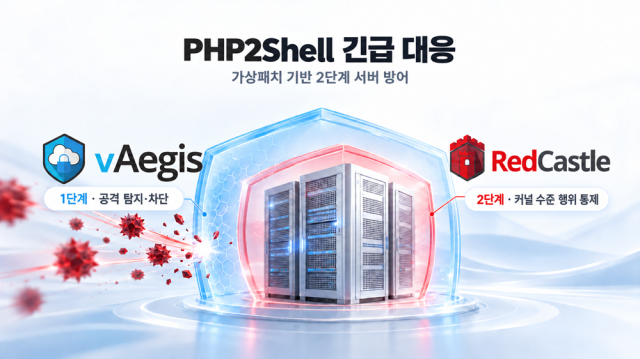
SGAソリューションズは最近公開されたPHPのセキュリティ脆弱性『PHP2Shell』に対応し、自社のソリューションを活用した緊急対応支援を行うと発表した。サーバウイルス対策『vAegis』とサーバセキュリティソリューション『レッドキャッスル』を基に、コードを直接修正せずにセキュリティルールと政策で攻撃を制限する仮想パッチ方式の多層防御策を提供する。
PHP2Shellは、ウェブサービスで広く使用されているPHPエンジンで発見された高リスクの脆弱性である。攻撃者は認証なしにリモートでコードを実行できる。攻撃が成功すると、ウェブシェルのインストール、顧客情報の漏洩、ホームページの改ざん、内部ネットワークへの侵入などにつながる可能性がある。海外では関連する攻撃の試みが報告されており、韓国インターネット振興院(KISA)はPHPを使用する企業に迅速なセキュリティ更新と対応措置を推奨している。
脆弱性解消の最優先措置はセキュリティ更新である。パッチバージョンはPHP 8.2.35、8.3.36、8.4.27、8.5.12以上である。8.1・8.0・7.4バージョンは公式リリースがないため、配布版・LTS業者のセキュリティ更新またはPHPセキュリティチームのソースバックポートを適用する必要がある。7.3以下のバージョンはパッチがないため、サポートバージョンへの移行が必要である。ただし、運用環境によっては即時の適用が難しい場合がある。
仮想パッチは、ソフトウェアの脆弱なコードを直接修正するのではなく、セキュリティソリューションの検出・遮断ルールを適用して攻撃を制限する方式である。脆弱性自体を除去するものではないため、正式なセキュリティ更新の代替にはならないが、パッチ適用が難しい期間に攻撃リスクを減少させる補完手段として活用できる。
SGAソリューションズは特に古いPHP環境ではサポートバージョンへの移行過程でアプリケーションの修正と互換性検証が必要であり、サービス中断による業務影響も考慮する必要があると説明した。そのため、更新を準備する間に攻撃を制御できる補完措置が求められている。
一方、Node.jsも最近のセキュリティ更新(22.23.4、24.22.1、26.12.1)を通じてBrotliデコーダの脆弱性を含む多数の脆弱性が修正された。SGAソリューションズはNode.jsベースのサービスを運営する顧客に対してもパッチ適用を優先的に案内し、サーバ内部の行動制御政策適用範囲を拡大する方針を進める予定である。
1段階では、サーバウイルス対策vAegisのホストベース侵入防止(Host IPS)機能に顧客環境に応じた対応ルールを適用し、サーバへの攻撃要求を制御し、オンプレミス・仮想化・クラウド環境のサーバワークロードを保護する。
2段階では、サーバセキュリティソリューションレッドキャッスルがオペレーティングシステムカーネルレベルでウェブプロセスの行動を制御する。ウェブサービス運営に不必要なコマンド実行や重要ファイル・ディレクトリへのアクセスを制限する政策を適用し、前段の検出を回避した攻撃がサーバ内部で悪性行為を行うのを制限する。攻撃要求に対する対応ルールとプロセス行動制御を組み合わせた多層防御構造である。
SGAソリューションズは今回の脆弱性を契機にサーバ保護体制を点検することを推奨した。SGAソリューションズの関係者は「個別の脆弱性に対するパッチとともに、サーバを常時保護する体制を整えることが重要である」と述べ、「すでに保護ソリューションを導入した企業・機関もセキュリティ政策の適用状態とサーバウイルス対策(vAegis)の正常動作・更新状況を点検する必要がある」と説明した。
SGAソリューションズは顧客のオペレーティングシステムやPHP使用環境、サービス特性などを検討し、対応政策の適用と設定を支援する計画である。また、迅速な対応が必要な企業・機関を対象にvAegisとレッドキャッスルを1ヶ月間無償提供する。
최영철 SGAソリューションズ代表は「パッチ適用が最優先だが、即時にパッチを適用できない環境には更新を準備する間に攻撃露出を減少させる補完策が必要である」と述べ、「今回の対応を契機にホストベース侵入防止(Host IPS)とカーネルレベル行動制御を組み合わせたvAegis・レッドキャッスルの対応政策を顧客サーバ環境に合わせて高度化し、サーバセキュリティ技術競争力を強化していく」と語った。
* この記事はAIによって翻訳されました。
