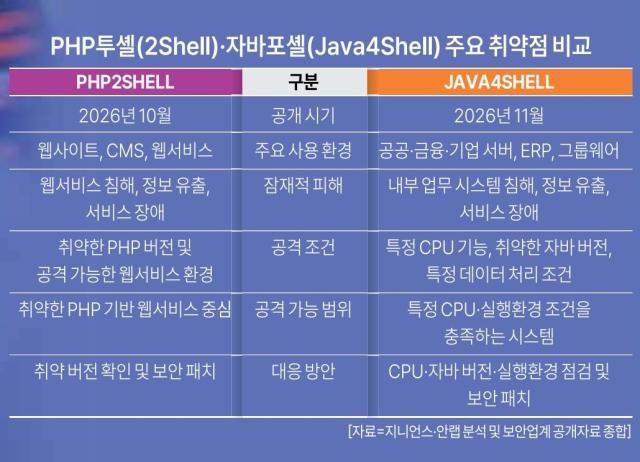
公共機関や企業の主要業務システムで広く使用されているJavaに高リスクの脆弱性が発見され、国内のセキュリティ業界が対応に乗り出した。公共、金融、大企業の核心業務におけるJavaの使用比率は高いが、特定の環境でのみハッキングが可能なため、PHPの脆弱性に比べて悪影響は少ないと見られている。
科学技術情報通信部と韓国インターネット振興院(KISA)は18日、Java実行環境であるオープンJDKにセキュリティ脆弱性が発見されたことを受け、緊急点検とセキュリティアップデートを推奨した。この日公開された脆弱性は、異常な外部入力データを処理する過程でメモリが損傷し発生する。一部のプログラムでは、攻撃者が別途認証手続きなしにリモートで任意の悪性コードを実行できるため、被害につながる可能性がある。
Javaはウェブサービス、グループウェア、ERPなどさまざまなプログラムを開発・実行するために使用されている。国内の公共・民間全般にわたって広範に使用されている。
行政安全部の『2026年範政府EA基盤公共部門情報資源現況統計報告書』によれば、昨年末時点で公共情報システム15,618件のうち、Javaを開発言語として使用したシステムは11,132件で、全体の71.28%を占めている。ソフトウェア政策研究所(SPRi)の『2023年ソフトウェア産業実態調査』でも、Java開発専門人材は204,800人で、調査対象の開発言語の中で最も多かった。
科学技術情報通信部とKISAは、インターネットに公開されたサービスやグループウェア、ERP、核心業務システムから優先的に点検し、セキュリティアップデートを迅速に適用するよう呼びかけている。
セキュリティ企業ジニアンスは、今回の脆弱性が企業内部ネットワークや主要業務システムに影響を及ぼす可能性があると分析した。Javaベースの核心システムが侵害されると、内部ネットワークの掌握や金融・個人情報の流出、主要サービスの中断などで被害が拡大する可能性があると説明している。
ただし、Javaを使用するすべてのシステムが今回の脆弱性の影響を受けるわけではない。特定の中央処理装置(CPU)機能をサポートするサーバーで脆弱なバージョンのJavaを使用し、外部データが特定の方法で処理される必要があるため、攻撃が成立する。
アンラボのASEC実行所長は「今回の脆弱性は特定のCPU機能をサポートするサーバーで脆弱なJavaバージョンが外部データを特定の方法で処理する際に悪用される可能性がある」と説明した。
業界はPHPの脆弱性に比べて攻撃に必要な条件が厳しいため、実際に悪用可能な環境は相対的に限られていると評価している。アンラボによれば、18日現在、実際の攻撃に悪用された事例は公開されていない。
イーストソフトのセキュリティ専門子会社イーストセキュリティは、企業や公共機関が脆弱なJava実行環境を確認できるように専用点検スキャナーを緊急配布した。イーストセキュリティは、外部サーバーだけでなく内部業務システムや商用ソフトウェアに含まれるJava実行環境も点検する必要があると強調している。
シム・ギボムイーストセキュリティセキュリティ技術研究所所長は「Javaは企業や機関の主要業務システム全般で使用されているため、脆弱性を放置すると被害が拡大する恐れがある」と述べ、「脆弱な環境を迅速に確認できるよう支援する一方、関連する脅威を継続的に監視し、対応情報を提供する」と語った。
* この記事はAIによって翻訳されました。
