公共機関と企業の核心情報システムに広く使用されているJava(ジャバ)でも高リスクのセキュリティ脆弱性が確認された。先月、ウェブ開発言語PHPで深刻な脆弱性が発見されてから約1ヶ月が経過した。国内の公共情報システムの10のうち7以上がJavaを開発言語として使用しているため、政府は民・官・軍の緊急対策会議を開き、対応体制の点検に乗り出した。科学技術情報通信部と韓国インターネット振興院(KISA)も迅速なセキュリティアップデートを推奨した。
18日、情報技術(IT)業界によると、アメリカのソフトウェア企業オラクルは17日(現地時間)にJava標準版(Java SE)のセキュリティ脆弱性11件を修正するパッチを公開した。
Javaはウェブサービスやグループウェア、エンタープライズリソースプランニング(ERP)など、さまざまな業務システムに使用されるプログラミング言語である。今回確認された高リスクの脆弱性の一つは『Java4Shell』で、アメリカのセキュリティ企業カリフ(Calif)は共通脆弱性評価システム(CVSS)4.0基準で危険度を10点満点中9.2点と評価した。この脆弱性はJava実行環境で異常なデータを処理する際にメモリ損傷が発生する問題であり、特定の条件下で認証なしのリモート悪性コード実行に悪用される可能性も指摘されている。
行政安全部と韓国知能情報社会振興院(NIA)の『2026年度範政府EA基盤公共部門情報資源現況統計報告書』によると、昨年末時点で公共情報システム15,618件のうち11,132件(71.28%)がJavaを開発言語として使用していた。PHP使用システムは1,027件(6.58%)で、Java使用システムが10倍以上多かった。
先月PHPの脆弱性が発見された際、行政安全部は政府情報システムのほとんどがJavaベースで開発されているため影響が限定的であると説明した。当時、行政安全部所管の情報システム217件を点検した結果、PHPベースのシステムはないと把握された。しかし約1ヶ月後にJavaでも高リスクの脆弱性が発見され、公共電算網のセキュリティ点検の必要性が高まっている。
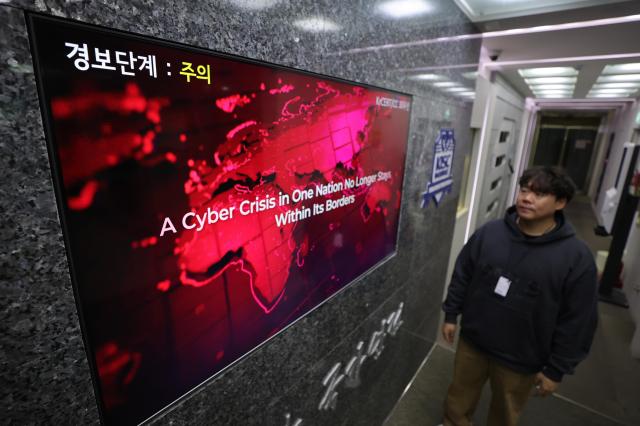
政府も対応に乗り出した。青瓦台国家安保室は17日に『民・官・軍サイバーセキュリティ緊急対策会議』を開き、公共・民間・国防分野のJava使用状況とセキュリティアップデート対応体制を点検した。関係機関は脅威情報と措置状況を共有し、共同対応することにした。先に国家情報院国家サイバー安保センターも公共機関に事前点検と対応準備を推奨した。
科学技術情報通信部とKISAはこの日、Java実行環境であるオープンJDKの脆弱性に対する緊急点検とアップデートを推奨した。インターネットに公開されたサービスやグループウェア、ERPなどの主要業務システムを優先的に点検し、セキュリティパッチを迅速に適用するよう案内した。
Javaは他のソフトウェアや機器に含まれて使用されることもあるため、個別システムの実行環境を確認する必要がある。パッチ適用後、実際のサービスに更新が反映されているかどうかも点検しなければならない。科学技術情報通信部とKISAは保護国家にセキュリティ通知を掲示し、主要情報通信基盤施設運営機関やISMS認証企業、CISO報告企業などにもセキュリティ措置を案内した。
* この記事はAIによって翻訳されました。
