プログラミング言語PHPに致命的なセキュリティ脆弱性が公開され、国内企業のセキュリティ対策が緊急事態となった。この脆弱性はPHPエンジン自体の欠陥であり、企業が侵害の有無を確認し、セキュリティパッチを適用することが困難になる懸念が示されている。
セキュリティ業界は、一般的なアプリケーションログだけでは攻撃の痕跡を確認することが難しく、古いPHPを使用している企業はパッチ適用の過程でオペレーティングシステムや既存プログラムの修正が必要になる可能性があると指摘している。
23日のセキュリティ業界によると、最近公開されたPHPの脆弱性2件は、いずれも国際的なセキュリティ脆弱性評価基準であるCVSSにおいて9.2点とされ、最高危険度の『致命的(Critical)』に該当する。これは、例外状況を適切に処理できない『不適切な例外処理』脆弱性と、既に解放されたメモリを再参照する『解放後使用』脆弱性である。
PHPは、ホームページやオンラインショッピングモール、掲示板など、さまざまなウェブサービスの開発に使用されるプログラミング言語である。セキュリティ企業ウィズ(Wiz)によれば、世界中のウェブサイトの約70%がPHPを使用している。国内で広く利用されているWordPressやグヌボードなどもPHPベースで動作している。
今回の脆弱性は、特定のウェブサイトやアプリケーションのセキュリティ設定の問題ではなく、PHPエンジン自体の欠陥であるため、影響範囲が広いことが特徴である。攻撃者は特定の条件下で、別途ログインやユーザー操作なしに遠隔で悪性コードを実行できる。
Aセキュリティ企業の緊急対応チームの関係者は、「アプリケーションをどれだけ安全に開発しても、脆弱なバージョンのPHP上で動作している場合、影響を受ける可能性がある」と述べ、「サーバーの掌握に至らなくても、メモリ漏洩によってDBパスワードやAPIキーといった重要情報が漏洩する可能性がある」と説明した。
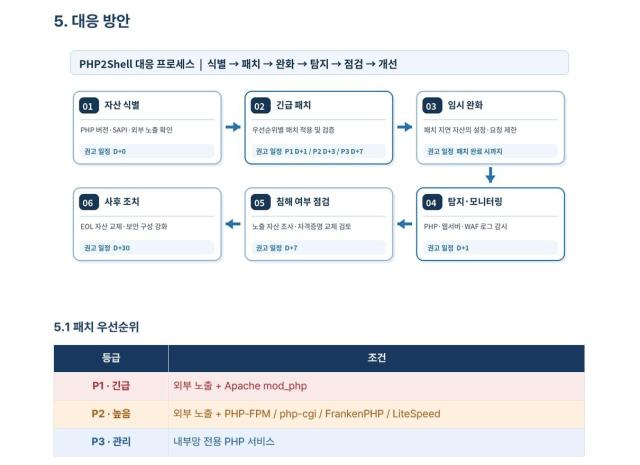
セキュリティ業界は、企業が運営中のウェブサイトとサーバーのPHP使用バージョンを確認し、セキュリティパッチの適用とともに侵害の有無も点検するよう勧告している。
侵害の有無を把握することが難しい点は、企業の対応負担を増加させる要因である。今回の脆弱性は、ウェブアプリケーションよりも下位層であるPHPエンジンで発生しているため、一般的なアプリケーションログだけでは攻撃の痕跡を確認することが難しいからである。
セキュリティ企業SGAソリューションズは、『PHP2Shell緊急セキュリティ勧告および対応ガイド』を通じて、侵害の可能性を判断するための主要な観察指標を示した。主要な点検対象は、△異常に長いまたは損傷したPHPセッションクッキー(PHPSESSID) △繰り返されるHTTP 500エラー △PHPワーカープロセスの頻繁な再起動などである。これらの異常兆候が発見されなくても、侵害の可能性を排除できないため、ウェブサーバーとウェブファイアウォール(WAF)のリクエスト・レスポンス記録、PHPエラーログなどを総合的に分析する必要があると説明している。
セキュリティパッチの適用にも困難が予想される。PHP 8.2以上のサポートバージョンにはセキュリティアップデートが提供されている。しかし、公式サポートが終了したPHP 8.1以下のバージョンを使用している企業は、別途ソースパッチを適用するか、上位バージョンに移行する必要がある。古くから構築されたウェブサービスは、PHPバージョンの変更に伴い、オペレーティングシステムや既存のアプリケーションコードまで修正が必要になる場合がある。
Bセキュリティ企業の関係者は、「古くから構築されたサービスであれば、オペレーティングシステムのアップグレードからPHPバージョンの変更、既存コードの修正まで必要になる可能性がある」と述べ、「パッチ作業は簡単ではないと予想される」と語った。
セキュリティ業界の専門家は、即時のパッチ適用が困難な企業に対し、外部アクセスの制限やウェブファイアウォール(WAF)の設定強化などの一時的なセキュリティ対策を勧告している。ただし、一時的な措置だけでは脆弱性を完全に解消できないため、アップデートのスケジュールを確保し、ウェブシェル(PHPファイル)の設置の有無など、侵害の痕跡も点検する必要があると強調している。
業界によれば、今回の脆弱性はセキュリティ研究者が人工知能(AI)を活用して発見したとされている。これにより、AIが脆弱性検出に活用される中、企業もセキュリティ点検とパッチ適用に迅速に対応する必要があるとの指摘がなされている。
염흥열(ヨム・フンヨル)順天郷大学情報保護学科教授は、「今回のPHP脆弱性はセキュリティ研究者がAIを活用して発見したもので、AIがセキュリティ脆弱性を見つける時代が現実化したことを示している」と述べ、「公共機関と民間企業は、自社が運営するシステムやウェブサイトにこの脆弱性が存在するかどうかを迅速に点検する必要がある」と強調した。
教授はさらに、「セキュリティパッチの適用可能性を確認し、必要な措置を講じることも重要である」と強調した。
* この記事はAIによって翻訳されました。
