中国に関連するハッキンググループが、人工知能(AI)に基づく自律的な模擬侵入ツールを悪用し、アメリカの大手ITサービス企業コネクトワイズを侵害したとマイクロソフト(MS)が発表した。このAIツールは、最近韓国と日本の金融機関や企業を狙った連鎖的なハッキング攻撃にも使用されたとされ、国際的な波紋を呼んでいる。
21日(現地時間)のロイター通信などによると、MSは「ストーム-0940」と名付けられたハッキング組織が、中国製のオープンソースAI模擬侵入フレームワーク「アーテックス(ARTEX)」を利用し、世界中の数百の機関を標的にしてコネクトワイズを攻撃したと説明した。
システムの脆弱性診断を目的に開発されたアーテックスは、大規模言語モデル(LLM)などのさまざまなAIモデルと組み合わせて、偵察からデータ漏洩までのプロセスを自律的に実行できるように構成されている。攻撃者はこのアーテックスを用いて、コネクトワイズアプリの信頼されたアイデンティティを盗用し、対話型ログイン手続きなしで認証を通過した後、多数の加入組織(テナント)へのアクセスを試みた。
標的は航空宇宙、防衛、半導体、金融、政府機関、シンクタンクなど多岐にわたった。
MSはほとんどのハッキング試行を阻止したが、ストーム-0940はわずか3時間で権限のあるアクセスを確保し、短時間で多数の組織でクラウドの持続性を確保したと警告した。コネクトワイズ側もクラウドバックアップ環境への無断アクセスの試みを調査中であると述べた。
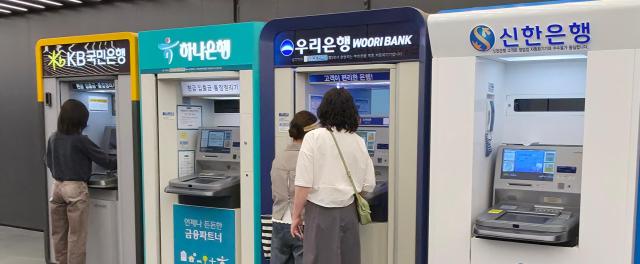
特にアーテックスは、最近東アジアの金融機関や企業を襲ったハッキング事件の主犯とも見なされている。今月初め、韓国では16社以上の金融機関から10万件を超える顧客情報が流出し、アメリカのセキュリティ企業クラウドストライクとレコーデッドフューチャーは、その背後にアーテックスを利用した中国系ハッカーがいると指摘した。
波紋が広がる中、国会の国政監査に出席した5大市中銀行の行長たちは、セキュリティ投資の拡大と再発防止、被害補償を約束し、対応能力の強化に乗り出している。
日本の企業もアーテックスの射程に入った。日本のITメディアアスキー(ASCII)によると、GMOサイバーセキュリティバイエアは19日、調査対象の攻撃サーバーでアーテックスの実行痕跡を確認し、日本企業を対象とした攻撃にもこのAIツールが悪用された状況を公式に確認した。
* この記事はAIによって翻訳されました。
亜洲日報の記事等を無断で複製、公衆送信 、翻案、配布することは禁じられています。
