全世界のウェブサイトで広く使用されているプログラミング言語「PHP」に致命的なセキュリティ脆弱性が発見され、各国の企業や機関に緊急事態が発生している。
21日(現地時間)にウォール・ストリート・ジャーナル(WSJ)やロイター通信などによると、「PHP2シェル」と名付けられたこの脆弱性は、PHPがコンピュータのメモリを管理する方法に起因する問題であり、ハッカーがこれを悪用すると脆弱なウェブサーバーで任意のプログラムを実行したり、システムを掌握したりすることができる。
特にこの脆弱性は人工知能(AI)を活用して発見され、10年以上確認されていなかった深刻なセキュリティ欠陥と評価されている。
オランダ、フィンランド、デンマーク、ベルギーなどの欧州各国は、主要なウェブサイトやオンラインサービスを次々と停止した。ロイター通信によると、オランダでは政府ポータルやロッテルダム港、主要病院のウェブサイトなどがオフラインに切り替えられ、フィンランドやデンマークでも公共ネットワークや学校プラットフォームのサービスが遮断された。
ベルギーでも政府機関や議会、学校プラットフォーム、主要メディアのウェブサイトなどが運営を停止した。欧州連合(EU)サイバーセキュリティ当局は、PHPのセキュリティパッチを直ちに適用し、困難な場合はウェブサイトをオフラインに切り替えるよう勧告した。
聯合ニュースによると、アメリカもPHPのセキュリティ脆弱性に対する警告レベルを引き上げた。米国家安全保障局(NSA)と連邦捜査局(FBI)は、脆弱性を悪用するとサーバーやデータに無断でアクセスしたり、リモートでコードを実行したりできるとし、直ちに更新し、困難な場合はウェブサイトをオフラインに切り替えるよう勧告した。
21日(現地時間)にPHP開発チームが二つの致命的なセキュリティ脆弱性を修正した新バージョンを緊急公開したが、ウェブサイトの運営者がこれを直接適用する必要があるため、事態の収束には時間がかかる見込みである。一部ではハッカーがAIを使って修正バージョンを逆解析し、新たな攻撃手法を見つけるのではないかとの懸念が出ている。
今回の事態の影響力が大きいのは、PHPがインターネット全体で広く使用されている核心技術だからである。「ウェブの中枢」とも呼ばれるPHPは、WordPressやウィキペディアのメディアウィキなどの人気プラットフォームを含め、全世界のウェブサイトの約70%を運営しているとされている。
今回のセキュリティ欠陥を発見するのに人工知能(AI)が決定的な役割を果たしたことから、AIハッキングへの懸念も高まっている。
サイバーセキュリティ企業カリフは、オープンAIのモデル「GPT-5.6 ソル(Sol)」を利用して脆弱性を発見し、グーグル系列のサイバーセキュリティ企業ウィズも独自に二つの脆弱性を発見して報告した。この欠陥は10年以上PHPコードに存在し、長い間潜在的な問題として指摘されていたが、実際に攻撃に悪用されることは難しいと考えられていた。
ウィズの共同創業者アミ・ルートワークは、この欠陥について「AIが発見したセキュリティ脆弱性の中で歴史上最も深刻だ」とし、「AIがなければ発見するのはあまりにも複雑だっただろう」と評価した。
オープンAIも声明を発表し、「今回の欠陥の深刻さとPHPの広範な使用を考慮すると、最近の中で最も影響力のあるセキュリティ脆弱性の一つと評価される」と述べた。
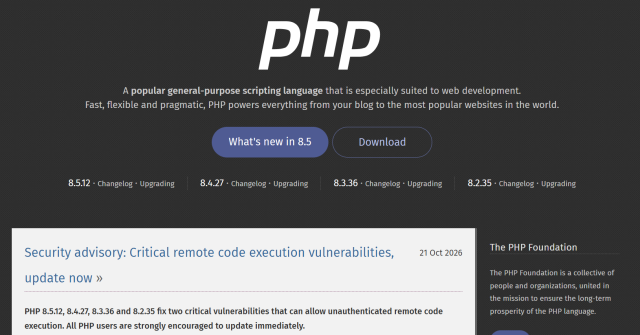
一部の企業がセキュリティパッチコードを約束された時間より早く公開し、脅威を増大させたとの批判も出ている。
PHP財団は21日(現地時間)、パッチ配布業者「チェインガード」が公式配布予定時間より約6時間以上早くパッチが適用された画像を急遽公開したと明らかにした。財団は公式声明を通じて「チェインガードが一方的にエンバゴーを破った」とし、「公調公開のために多くの主体が数週間にわたり尽力した努力を無視した行為だ」と強く批判した。
パッチが予定より早く公開されると、ハッカーなどの攻撃者がパッチコードを逆解析して攻撃ツールを開発できるようになる。まだ正式な更新が提供されていない状況で、ハッカーが先にコードを分析できる6時間を提供することになり、利用者が無防備な状態でハッキングの脅威にさらされていたことになる。
今回の事態は公式パッチ配布前から続いた情報流出の延長線上にあった。
PHP開発チームは当初22日にパッチを配布する予定だったが、20日に脆弱性IDなどがオンラインに流出し始めたため、配布日程を1日早めた。また、他のセキュリティ企業「カリフ」が誤って脆弱性攻撃のデモ動画をアップロードし、削除したことがハッカーの攻撃ツール開発を加速させたと財団は指摘した。
このような状況でチェインガードの急襲パッチ公開が続き、「時間差防御網」が崩れたとの評価が出ている。人工知能(AI)ツールの進化により、パッチコードを逆解析して攻撃ツールを作る速度が過去とは比較にならないほど速くなったことから、このような協調失敗はさらに痛手である。
この問題を最初に発見したタイ・ドゥオン・カリフ最高経営責任者(CEO)は「誰かがパッチを持ってAIを回して、これを悪用するスクリプトを公開する可能性がある」とし、「そうなれば大混乱が起こるだろう」と懸念を示した。
* この記事はAIによって翻訳されました。
