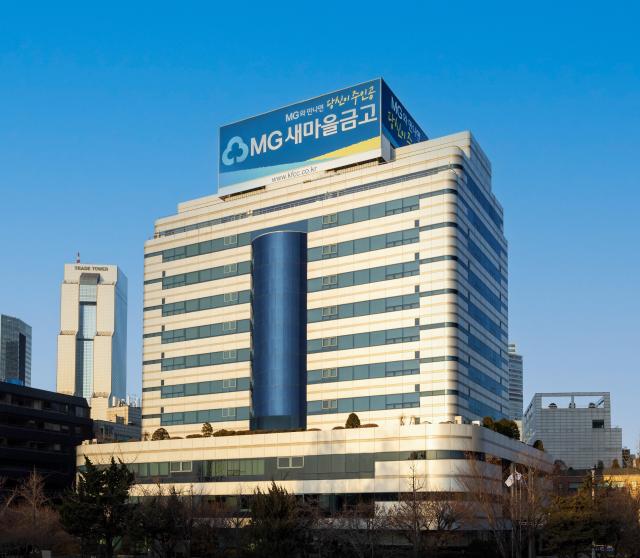
新村金庫において、ハッキング攻撃により400人以上の顧客情報が流出したことが確認された。
13日、金融業界によると、新村金庫中央会はこの日、ホームページに謝罪文を掲載し、一部の会員の個人(信用)情報が流出した事実を公表した。
ハッキング攻撃は10日に発生し、新村金庫中央会は12日に流出事実を認識した後、同日中に金融当局に報告した。
今回の事故で流出した情報には、顧客番号、名前、暗号化された住民登録番号、口座番号、生年月日、携帯電話番号、自宅・会社の電話番号、自宅・会社の住所、メールアドレス、残高などが含まれる。ただし、実際に流出した情報の種類は顧客ごとに異なる。
新村金庫中央会は流出事実を認識した直後、ハッカーが接続したインターネットアドレス(IP)および迂回接続に使用されたIPをブロックし、ホームページの脆弱性を追加で点検するなどの対策を講じたと説明した。
また、情報流出が確認された顧客にはSMSで個別に通知しており、ホームページを通じて流出の有無や具体的な流出項目を確認できるように措置を講じた。
新村金庫中央会は「今回の流出により顧客に被害が発生した場合は全額補償する」とし、「個人情報保護体制と管理手順全般を点検し、セキュリティシステムを強化する」と述べた。
今回の事故が最近の金融業界で相次いで発生しているAIエージェントを利用したとされるハッキング攻撃と関連しているかどうかは、まだ確認されていない。
* この記事はAIによって翻訳されました。
亜洲日報の記事等を無断で複製、公衆送信 、翻案、配布することは禁じられています。
