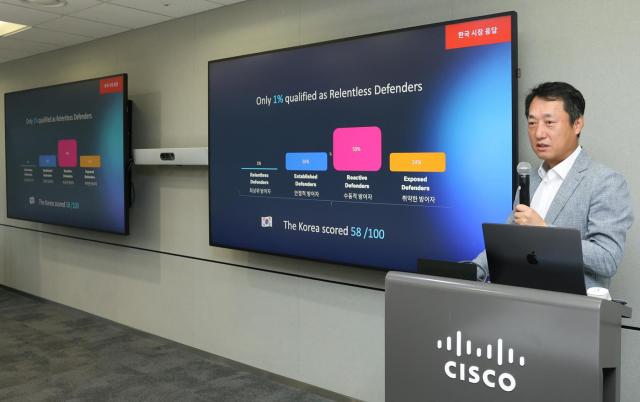
人工知能(AI)がサイバー攻撃の速度を引き上げる中、国内企業のセキュリティ対応体制にも警告灯が点灯した。シスコの調査によると、韓国企業のサイバー防御能力はグローバル平均を下回り、セキュリティ・ネットワーク・IT組織間の断絶と分散したデータが迅速な対応を妨げる要因となっている。
シスコは13日、ソウル江南区のアセムタワーで「AI時代のサイバーセキュリティ」をテーマにメディア懇談会を開催し、「リレントレスディフェンスレポート」を公開した。リレントレスディフェンダーはサイバー防御能力が高い上位組織群を指す。
ジャティン・サチデバシスコAPJC最高セキュリティアーキテクトは「ゼロトラストとネットワーク分離、アクセス権限管理など基本的なセキュリティ対策を強化し、AIを活用して検知と対応の速度を高める必要がある」と強調した。最近の国内サイバー攻撃事例を分析した結果、AIが攻撃速度を高めるために使用されたが、実際の攻撃は既知の脆弱性と一般的な攻撃経路を通じて行われたという。
黄成圭シスココリアセキュリティ事業責任者は「国内企業のサイバー防御能力は58点で、グローバル平均の64点を下回った」と述べ、「リレントレスディフェンダーの割合もグローバルの8%に対し、韓国は1%にとどまった」と説明した。この報告書は、世界30カ国のセキュリティ専門家8000人を対象に実施された。
国内企業のセキュリティ対応プロセスでは、組織間の協力とデータ活用の限界も見られた。セキュリティ・ネットワーク・IT組織が関連情報とツールを共有し、1つのチームのように運営していると回答した割合は韓国が24%で、グローバルの41%を下回った。
国内の回答者の44%は、脅威の検知・対応よりも複数のシステムに散らばったデータを収集・接続するのに多くの時間を費やしていると回答した。シスコは、組織間の協力とデータアクセス性を高め、対応時間を短縮する必要があると見ている。
AIエージェントの普及に伴い、権限管理も新たなセキュリティ課題として浮上している。AIエージェントが企業データやアプリケーションに直接アクセスして業務を遂行する事例が増えているためである。
サチデバ最高セキュリティアーキテクトは「AIエージェントにユーザーの権限をそのまま付与してはいけない」と強調した。エージェントが実行する業務やアクセスしようとするデータを把握し、必要な範囲でのみ権限を付与する必要があるという。
シスコによると、AIエージェントが侵害された際にそれを検知し対応できると回答した割合はグローバルで54%だったが、韓国は37%にとどまった。
シスコもAIの普及に合わせてサイバーセキュリティ事業の能力を強化している。2024年に約280億ドルで買収したスプランクのデータ分析・オブザーバビリティ能力を既存のネットワーク、セキュリティ事業と連携させ、脅威の検知・対応に活用している。
ネットワークとセキュリティを別々に管理するのではなく、関連データを一緒に把握する必要性も提起された。AIエージェントがネットワークを通じてデータやアプリケーションにアクセスするため、エンドポイント情報とネットワーク上の行動を一緒に分析することで異常兆候を把握できるという。
一方、この日シスコはAIエージェントのアクセス権限と活動を制御できるクラウドベースのセキュリティソリューション「シスコセキュアアクセス」を紹介した。シスコセキュアアクセスはゼロトラストの原則に基づき、ユーザーとAIエージェントのアプリケーション・データアクセスを管理し、未承認のアクセスやセキュリティポリシー違反行為を検知・遮断する機能を提供することが特徴である。
サチデバ最高セキュリティアーキテクトは「シスコセキュアアクセスを活用すれば、AIエージェントがアクセスするツールやMCPサーバー、データを把握し、許可された範囲を超えた行動を検知・遮断できる」と説明した。
* この記事はAIによって翻訳されました。
