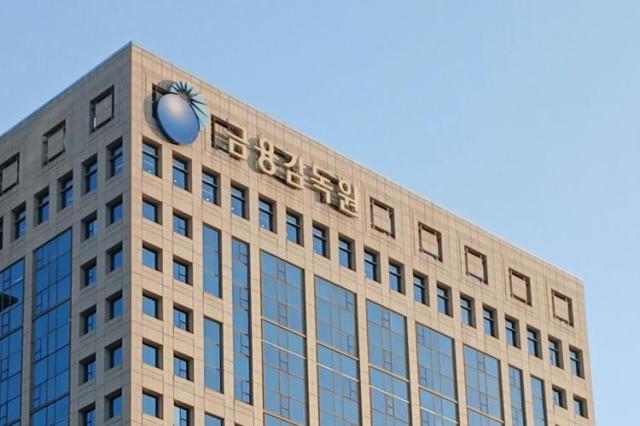
[写真=聯合ニュース]
金融監督院は最近、金融業界でサイバー侵害事件が相次いで発生していることを受け、電子金融業者とオンライン投資連携金融業者(オン投業者)を対象にセキュリティ点検を強化することにした。金融監督院は、全数点検後に侵害事件が発生した場合、点検の実施状況を確認し、責任を問う方針である。
金融監督院は17日、ソウルの汝矣島本部で電子金融業者227社とオン投業者47社の情報セキュリティ最高責任者(CISO)及びセキュリティ担当者を対象に「侵害事件対応に関する意見交換会」を開催した。
今回の意見交換会は、最近の人工知能(AI)を利用したハッキングなどのサイバー攻撃が増加している中で、外部接点を通じた侵害の試みが続いていることに対応するものである。特に、セキュリティ管理体制が相対的に脆弱な中小規模の電子金融業者やオン投業者を中心に事故が発生しており、一部の業者ではモバイルクーポンや預金などの資金流出被害も確認されている。
金融監督院は業界に対し、現在進行中の全金融業界の外部接点集中点検の具体的な方法を案内し、徹底した実施を求めた。外部接点とは、外部からアクセス可能な情報技術資産やサービス、アプリケーションプログラミングインターフェース(API)などを指す。
また、点検過程で顧客や会社の金銭的被害や個人情報漏洩につながる重大な脆弱性が発見された場合、直ちにサービスを停止し、外部接点を遮断するよう指示した。事故発生に備えた迅速な報告体制と利用者の被害を最小限に抑えるための緊急対応手順も整備するよう求めた。
シム・ウンソプ金融監督院電子金融検査局長は「全方位的な侵害脅威により消費者の不安が高まっているため、全社的な対応をお願いしたい」と述べ、「顧客情報や資金処理に関与する第三者領域までセキュリティ管理を強化し、セキュリティ支出をコストではなく投資として認識する必要がある」と強調した。
金融監督院は今後、全数点検後に侵害事件が発生した場合、点検が適切に行われたかを確認し、厳格に責任を問う計画である。
* この記事はAIによって翻訳されました。
亜洲日報の記事等を無断で複製、公衆送信 、翻案、配布することは禁じられています。
